10 meilleurs outils de test de sécurité API (2026)
Les meilleurs outils de sécurité pour tester des API sont Burp Suite pour les testeurs qui travaillent à la main, ZAP pour scanner gratuitement en CI, StackHawk pour des scans pilotés par les développeurs, Escape et Invicti pour les équipes AppSec qui gèrent un large parc d'API, APIsec pour des rapports de pentest planifiés et Qodex pour les contrôles d'autorisation (BOLA, IDOR) exécutés à chaque régression. La plupart des prix ci-dessous ont été relevés le 11 novembre 2026 ; chaque entrée indique sa propre date.
Comment choisir un outil de sécurité API
Répondez à quatre questions avant de comparer les marques. Qui corrige les résultats : les développeurs ou une équipe sécurité ? L'outil teste-t-il en tant que plusieurs vrais utilisateurs, pour détecter qu'un utilisateur lit les données d'un autre ? Tourne-t-il en CI à chaque changement, ou sous forme de scan planifié ? Avez-vous besoin d'un rapport à remettre à un auditeur ?
| Ce dont vous avez besoin | À regarder | Ce qu'il faut vérifier pendant l'essai |
|---|---|---|
| Détecter une autorisation défaillante (BOLA, IDOR) | Qodex, APIsec | Peut-il se connecter avec deux rôles et vérifier que l'un ne peut pas lire les données de l'autre ? |
| Scan gratuit en CI | ZAP | Import OpenAPI et un scan de base qui fait échouer le build |
| Les développeurs pilotent le scan | StackHawk | Tourne dans votre pipeline ou votre agent de code, résultats dans la pull request |
| Large parc d'API, GraphQL | Escape, Invicti | Découverte, prise en charge de GraphQL, taux de faux positifs sur votre API |
| Rapports pour les auditeurs | APIsec, Beagle Security | Exemple de rapport, fréquence des tests, prix par cible ou par test |
| Tests manuels d'experts | Burp Suite Professional | 499 $ par utilisateur et par an, sur portswigger.net |
Outils de sécurité API vs outils de test de sécurité API
"Outils de sécurité API" recouvre deux marchés. Les outils de test attaquent votre API avant la mise en production pour trouver des failles : ce sont tous les outils de cette page. Les outils de protection à l'exécution se placent devant la production et bloquent les attaques au moment où elles arrivent, comme les passerelles API et des éditeurs tels que Salt Security ou Akamai. La plupart des équipes ont d'abord besoin de tests, car la protection à l'exécution ne peut pas corriger un endpoint qui fuit des données par conception. La section sur la protection à l'exécution, plus bas, montre où s'arrête cette liste.
Les 10 meilleurs outils de test de sécurité API en un coup d'oeil
| Outil | Type | Idéal pour | Tarifs (relevés le 11 novembre 2026) |
|---|---|---|---|
| Qodex | Régression de sécurité pilotée par agent | Contrôles BOLA, IDOR et d'authentification à chaque régression fonctionnelle | Plan gratuit ; Startup à partir de 1 299 $ et Scale à partir de 2 500 $ par projet et par mois |
| Burp Suite | Boîte à outils manuelle + DAST | Professionnels de la sécurité qui testent les API à la main | Community gratuit ; Professional 499 $/utilisateur/an ; Enterprise sur devis |
| ZAP by Checkmarx (anciennement OWASP ZAP) | DAST open source | Scan de base gratuit, automatisation CI à petit budget | Gratuit, open source |
| Escape | DAST qui comprend la logique métier | Équipes AppSec qui scannent de larges parcs d'API, GraphQL compris | Via les ventes ; pas de prix public ; sur AWS Marketplace |
| Invicti (Web + API, anciennement Acunetix) | Plateforme d'entreprise DAST + IAST | Entreprises qui veulent un scan web + API fondé sur la preuve dans une seule suite AppSec | Sur devis ; "Start a quote" sur la page de tarifs |
| APIsec | Pentest d'API automatisé | Rapports de pentest d'API certifiés et planifiés à grande échelle | Plan gratuit ; Standard 690 $/mois pour 100 endpoints ; Pro 2 750 $/mois |
| StackHawk | DAST pensé pour les développeurs | Scan shift-left intégré au CI/CD | Wingman 10 $/utilisateur/mois, 50 scans par utilisateur et par mois ; Scale sur demande |
| Beagle Security | Plateforme DAST gérée | Pentests web + API avec rapports prêts pour la conformité | Plan gratuit, 1 test lite par mois ; Essential 99 $/mois ; Advanced 299 $/mois (tests d'API) ; Enterprise sur mesure |
| Postman | Plateforme API avec contrôles de sécurité | Équipes déjà sur Postman qui ajoutent le linting de spécifications et des contrôles | Gratuit ; Solo 9 $/mois ; Team 19 $/utilisateur/mois, facturation annuelle ; Enterprise via les ventes |
| Akto | Découverte d'API + tests de sécurité | Inventorier des parcs d'API tentaculaires, puis les tester | Plans d'entreprise à l'usage via les ventes |
Les failles d'API viennent rarement d'exploits exotiques. Elles viennent d'un endpoint qui a renvoyé les données de l'utilisateur 4321 à l'utilisateur 1234 parce que personne n'a jamais testé l'autorisation au niveau objet. Tous les outils ci-dessous s'attaquent à ce problème, mais ils se répartissent en deux catégories vraiment différentes, et la plupart des comparatifs font comme si ce n'était pas le cas. Commençons par clarifier ce point.
Scanners DAST vs régression de sécurité : savoir ce que vous achetez
Le DAST (Dynamic Application Security Testing, test dynamique de sécurité des applications) consiste à tester une application en fonctionnement depuis l'extérieur, comme le ferait un attaquant : envoyer des requêtes, observer les réponses, chercher des faiblesses. Il s'oppose au SAST, qui lit votre code source sans l'exécuter. La plupart des outils de cette liste sont des outils DAST sous une forme ou une autre.
Mais au sein du DAST, une distinction détermine la façon dont vous utilisez réellement l'outil :
Les scanners (ZAP, Burp, Escape, StackHawk, Beagle Security, APIsec, Akto) passent votre application ou votre spécification au crible et produisent un rapport de résultats. Le passage peut être planifié ou intégré à la CI, mais l'unité de travail reste le scan. Forces : étendue sur les classes de vulnérabilités connues, rapports adaptés à la conformité. Faiblesse : le scanner ne connaît pas votre logique métier. Il ne peut pas savoir qu'un utilisateur ordinaire qui lit la facture d'un administrateur constitue une faille, car rien dans la réponse HTTP ne le dit.
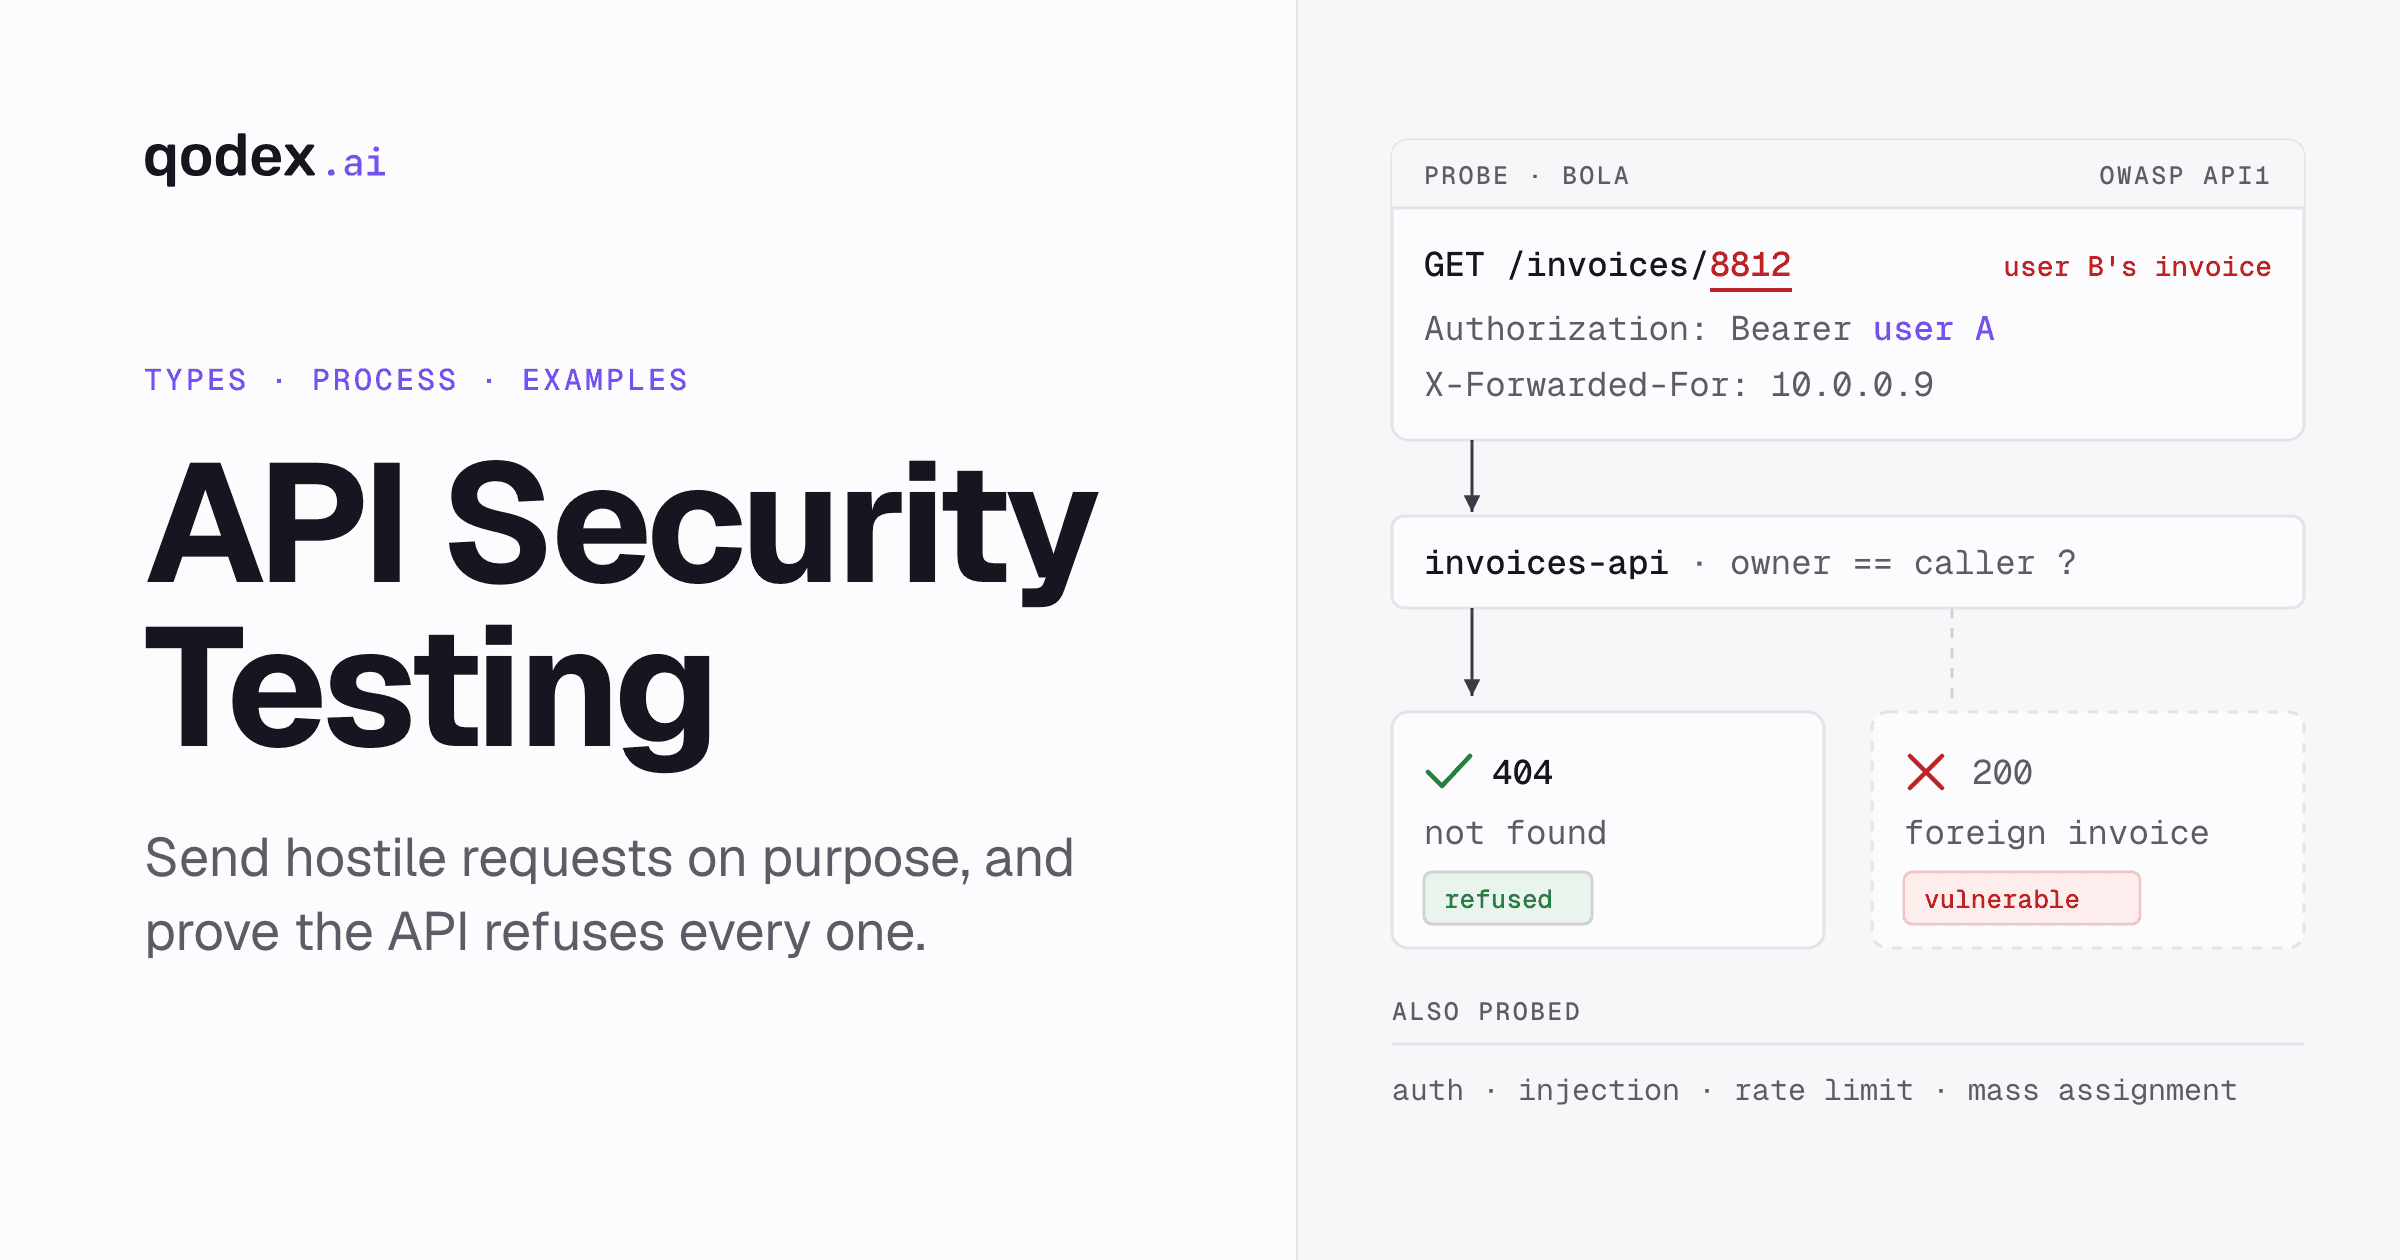
La régression de sécurité traite les contrôles de sécurité comme des tests fonctionnels : des scénarios précis et nommés ("l'utilisateur B ne doit pas pouvoir faire GET /orders/{commande-de-l-utilisateur-A}") qui s'exécutent à chaque cycle de régression, échouent de façon visible quand le comportement régresse et vivent à côté de votre suite fonctionnelle. C'est ainsi que l'on détecte vraiment les failles d'autorisation (BOLA, IDOR), car elles dépendent par définition de la logique métier. Qodex est construit autour de ce modèle.
La réponse honnête pour la plupart des équipes : un de chaque. Un scanner pour l'étendue sur les classes de vulnérabilités connues, et la régression de sécurité pour la logique d'autorisation que les scanners ne peuvent structurellement pas juger. L'OWASP API Security Top 10 classe la faille d'autorisation au niveau objet (BOLA) comme le risque API numéro un, et BOLA est précisément la classe où le scan générique est le plus faible.
Si c'est seulement la moitié scanner que vous cherchez, notre guide des outils de scan de vulnérabilités d'API en compare douze et décrit le protocole de benchmark à suivre avant d'acheter.
Les 10 meilleurs outils de test de sécurité API
1. Qodex
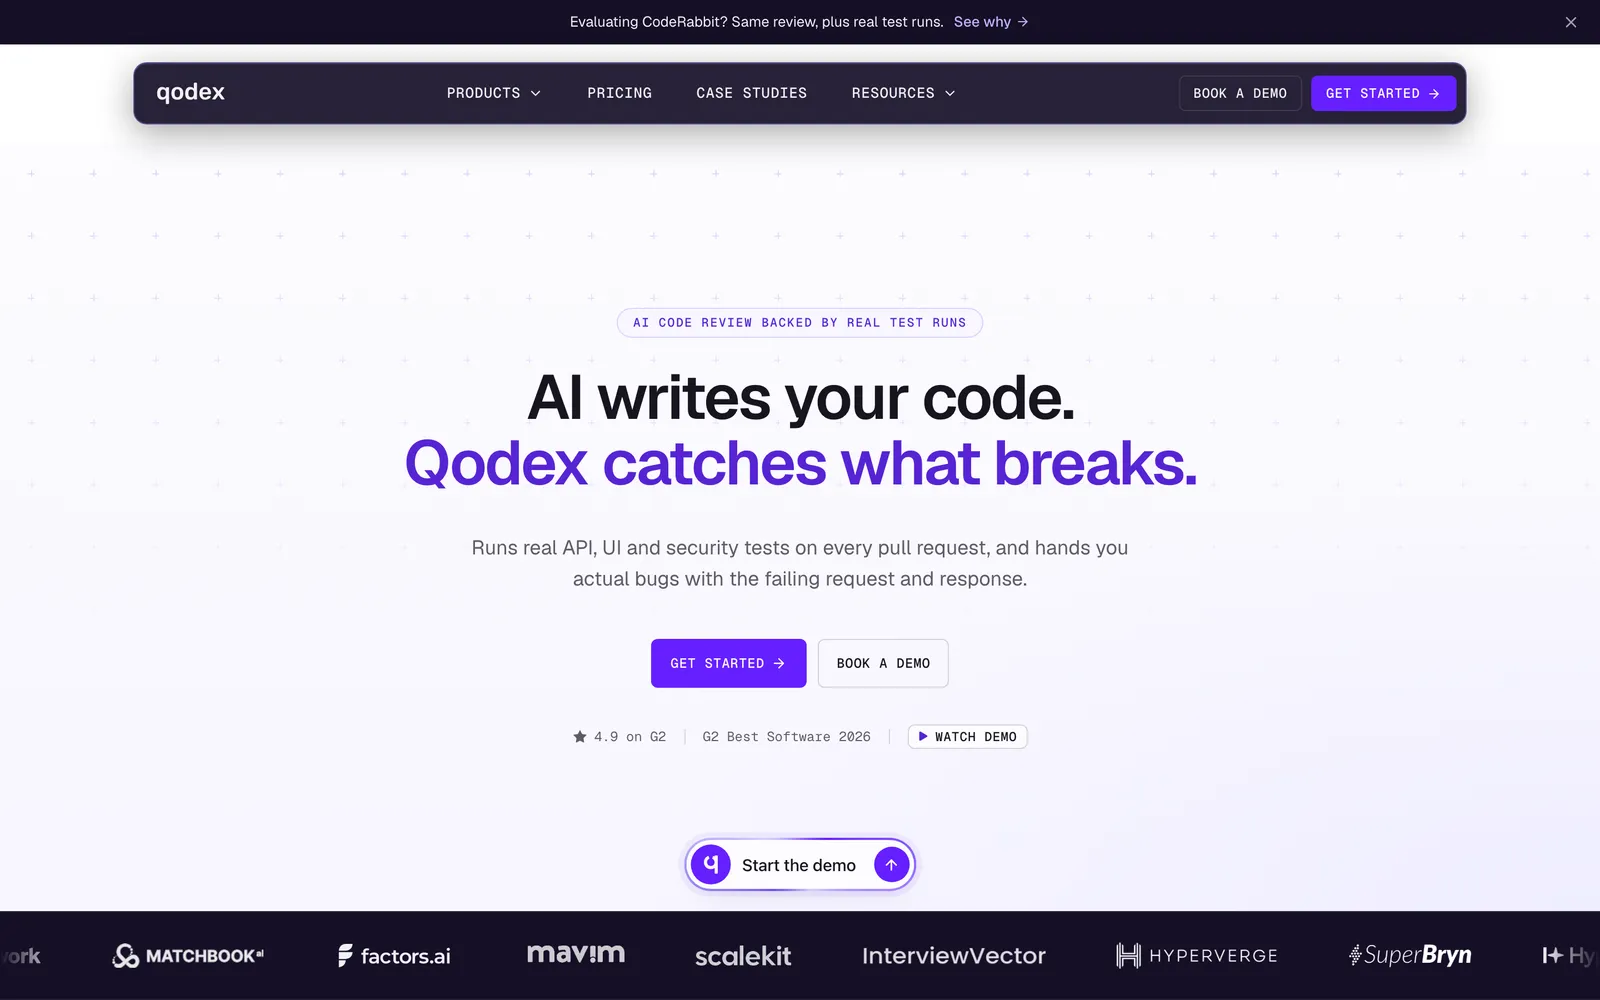
Qodex est un agent de test agentique qui traite la sécurité des API comme une partie de la régression, pas comme un événement annuel à part. L'agent apprend votre API à partir de votre spécification OpenAPI, de votre collection Postman ou d'une exploration en direct, puis génère des scénarios de sécurité à côté des scénarios fonctionnels : sondes IDOR et BOLA avec plusieurs profils d'authentification par environnement (administrateur, utilisateur ordinaire, lecteur), contrôles de contournement d'authentification, payloads d'injection et couverture de l'OWASP API Top 10. Toute la suite se rejoue de façon déterministe à la demande, selon un planning ou depuis des webhooks CI.
Trois choix de conception comptent ici :
Sémantique inversée : pour les scénarios de sécurité, réussir signifie que l'attaque a été bloquée et échouer signifie que vous êtes vulnérable. L'agent ne "corrigera" pas un test de sécurité en échec en assouplissant l'assertion, ce qui est exactement le travers des outils d'IA génériques quand ils touchent aux contrôles de sécurité.
Tests d'autorisation multi-rôles : comme les environnements portent plusieurs profils d'authentification, l'agent peut tenter systématiquement des accès entre locataires et des élévations de rôle, la classe BOLA/IDOR qui domine l'OWASP API Top 10 et que les scanners non authentifiés ne peuvent pas tester de façon utile.
Des résultats avec preuves : les échecs deviennent des résultats avec sévérité, étapes de reproduction et preuves capturées, dédoublonnés par rapport aux résultats ouverts. Les résultats de sécurité élevés et critiques exigent des preuves capturées avant d'être enregistrés, ce qui garde les fausses alertes hors de la file.
Tarifs (relevés le 11 novembre 2026) : Individual coûte 0 $ avec 25 scénarios et 100 exécutions par mois, sans carte bancaire. Startup démarre à 1 299 $ par projet et par mois et Scale à 2 500 $, définis avec l'équipe commerciale (voir les tarifs).
Avantages : tests de sécurité et tests fonctionnels depuis un seul agent et une seule suite ; régression de sécurité à chaque déploiement sans coût LLM supplémentaire (les scénarios se rejouent de façon déterministe) ; scripts de test standard et exportables ; tri des échecs intégré.
Inconvénients : ce n'est pas un scanner orienté étendue ; il n'inventoriera pas mille API inconnues dans votre organisation (associez-le pour cela à un outil de découverte comme Akto) ; produit plus jeune que les acteurs établis de cette liste.
Idéal pour : les équipes produit et plateforme qui veulent des contrôles BOLA, IDOR et de contournement d'authentification à chaque régression au lieu d'attendre le pentest annuel. Commencez gratuitement et pointez-le vers une API de préproduction. Plus de détails sur l'approche sur notre page test de sécurité API.
2. Burp Suite
Burp Suite, de PortSwigger, est l'outil vers lequel les professionnels de la sécurité se tournent en premier. L'édition Professional est une boîte à outils pour le travail manuel : proxy d'interception, Repeater pour construire des requêtes, Intruder pour des payloads d'attaque automatisés, scan d'API authentifié et l'écosystème d'extensions BApp. Burp Suite Enterprise Edition transforme le scanner en DAST planifié sur plusieurs sites. Pour des tests d'API manuels en profondeur (exploits enchaînés, abus de la logique métier, analyse de jetons), rien d'autre n'a la profondeur de Burp.
Tarifs (relevés le 11 novembre 2026 sur portswigger.net/burp/pro) : Burp Suite Community est gratuit avec les outils manuels de base ; Professional coûte 499 $ par utilisateur et par an ; l'édition automatisée est sur devis.
Avantages : profondeur de référence pour les tests manuels ; immense écosystème d'extensions ; l'outil de fait des pentesters professionnels.
Inconvénients : Professional est un outil piloté par des humains, la couverture augmente donc avec les heures d'experts, pas avec la puissance de calcul ; pas conçu pour une régression continue à chaque déploiement ; les flux propres aux API demandent plus de configuration que les outils natifs API. Nous comparons le reste du marché dans notre guide des alternatives à Burp Suite.
Idéal pour : les ingénieurs sécurité et les pentesters qui testent les API à la main en experts.
3. ZAP by Checkmarx
ZAP (Zed Attack Proxy, désormais présenté comme "ZAP by Checkmarx" sur son site, relevé le 22 septembre 2026) est un scanner web et API open source que son site décrit comme le plus utilisé au monde. Vous obtenez un proxy d'interception, du scan actif et passif, l'import OpenAPI et GraphQL et un solide framework d'automatisation pour les pipelines CI, le tout gratuitement. Pour les équipes sans budget sécurité, ZAP dans le pipeline est bien meilleur que rien, et rien, c'est ce que la plupart des équipes utilisent aujourd'hui.
Tarifs : gratuit et open source.
Avantages : gratuit ; scriptable ; communauté active ; automatisation CI correcte.
Inconvénients : résultats plus bruyants que ceux des scanners commerciaux, le tri vous revient donc ; les tests d'API authentifiés multi-rôles demandent beaucoup de configuration ; pas de rapports gérés ni de dossier de conformité.
Idéal pour : les équipes à budget serré qui posent une base, et les ingénieurs qui veulent un proxy gratuit pour explorer à la main.
4. Escape
Escape est une plateforme DAST moderne construite d'abord pour les API, avec une force qui manque à la plupart des scanners : la compréhension de la logique métier. Son moteur construit une compréhension du modèle de données de votre API (y compris GraphQL, où c'est l'une des rares options sérieuses) et génère des séquences d'attaque plutôt que des payloads isolés. La gestion de la surface d'attaque et le pentest assisté par IA complètent la plateforme.
Tarifs (relevés le 11 novembre 2026) : pas de prix public ; Escape vous demande de parler à son équipe pour définir le prix, et vend via AWS Marketplace et des partenaires de distribution.
Avantages : scan réellement natif API, GraphQL compris ; les tests qui comprennent la logique métier vont plus loin que l'arrosage de payloads ; mise en place sans agent à partir d'une spécification ou d'un endpoint.
Inconvénients : tarifs sur devis ; orienté équipes AppSec plutôt que flux de travail des développeurs ; les résultats demandent toujours le tri de votre équipe.
Idéal pour : les équipes AppSec qui scannent des parcs d'API larges ou riches en GraphQL.
5. Invicti (Web + API, anciennement Acunetix)
Invicti (anciennement Netsparker) est une plateforme de sécurité applicative d'entreprise qui réunit DAST, IAST, SAST, SCA et sécurité des API dans une seule suite. Sa marque de fabrique est le scan fondé sur la preuve : le moteur tente une confirmation sûre et contrôlée d'une vulnérabilité avant de la signaler, ce qui réduit fortement les faux positifs. Côté API, il scanne REST, SOAP et GraphQL, avec plusieurs voies de découverte (découverte dynamique sans configuration, intégrations aux outils de gestion d'API, analyse du trafic). Acunetix n'est plus une marque distincte : acunetix.com s'ouvre désormais sur "Acunetix is now Invicti Web + API" (relevé le 22 septembre 2026). Considérez-le donc comme le scanner web et API d'Invicti, sur le même moteur fondé sur la preuve, licencié par cible (FQDN), et non comme un second éditeur.
Tarifs (relevés le 22 septembre 2026) : Invicti est sur devis, avec des niveaux entreprise selon les cibles de scan et le déploiement, sans prix catalogue public. Invicti Web + API est aussi sur devis : sa page de tarifs n'affiche aucun prix catalogue et demande un devis, par cible (FQDN) (relevé le 22 septembre 2026).
Avantages : le scan fondé sur la preuve limite les faux positifs ; couverture réellement large du web, des API et de l'IAST depuis une seule plateforme ; rapports et dossiers de conformité matures pour les grands programmes AppSec.
Inconvénients : prix et positionnement pensés pour les équipes AppSec d'entreprise, pas pour une équipe produit isolée ; c'est un DAST généraliste web et API plutôt qu'un outil centré sur les API, l'ergonomie propre aux API est donc plus légère que chez les options natives API ; les limites des scanners sur l'autorisation liée à la logique métier (BOLA/IDOR) s'appliquent toujours, comme pour tout DAST.
Idéal pour : les entreprises qui veulent une seule plateforme fondée sur la preuve couvrant applications web et API en DAST, IAST et SAST, avec une fonction AppSec dédiée pour l'exploiter.
6. APIsec
APIsec automatise les tests d'intrusion d'API : il analyse votre API, génère des playbooks d'attaque couvrant l'autorisation (BOLA, RBAC), l'injection et les failles de logique, les exécute en continu et produit des rapports de pentest certifiés à remettre aux auditeurs et aux clients. C'est l'un des rares éditeurs à publier des prix par endpoint.
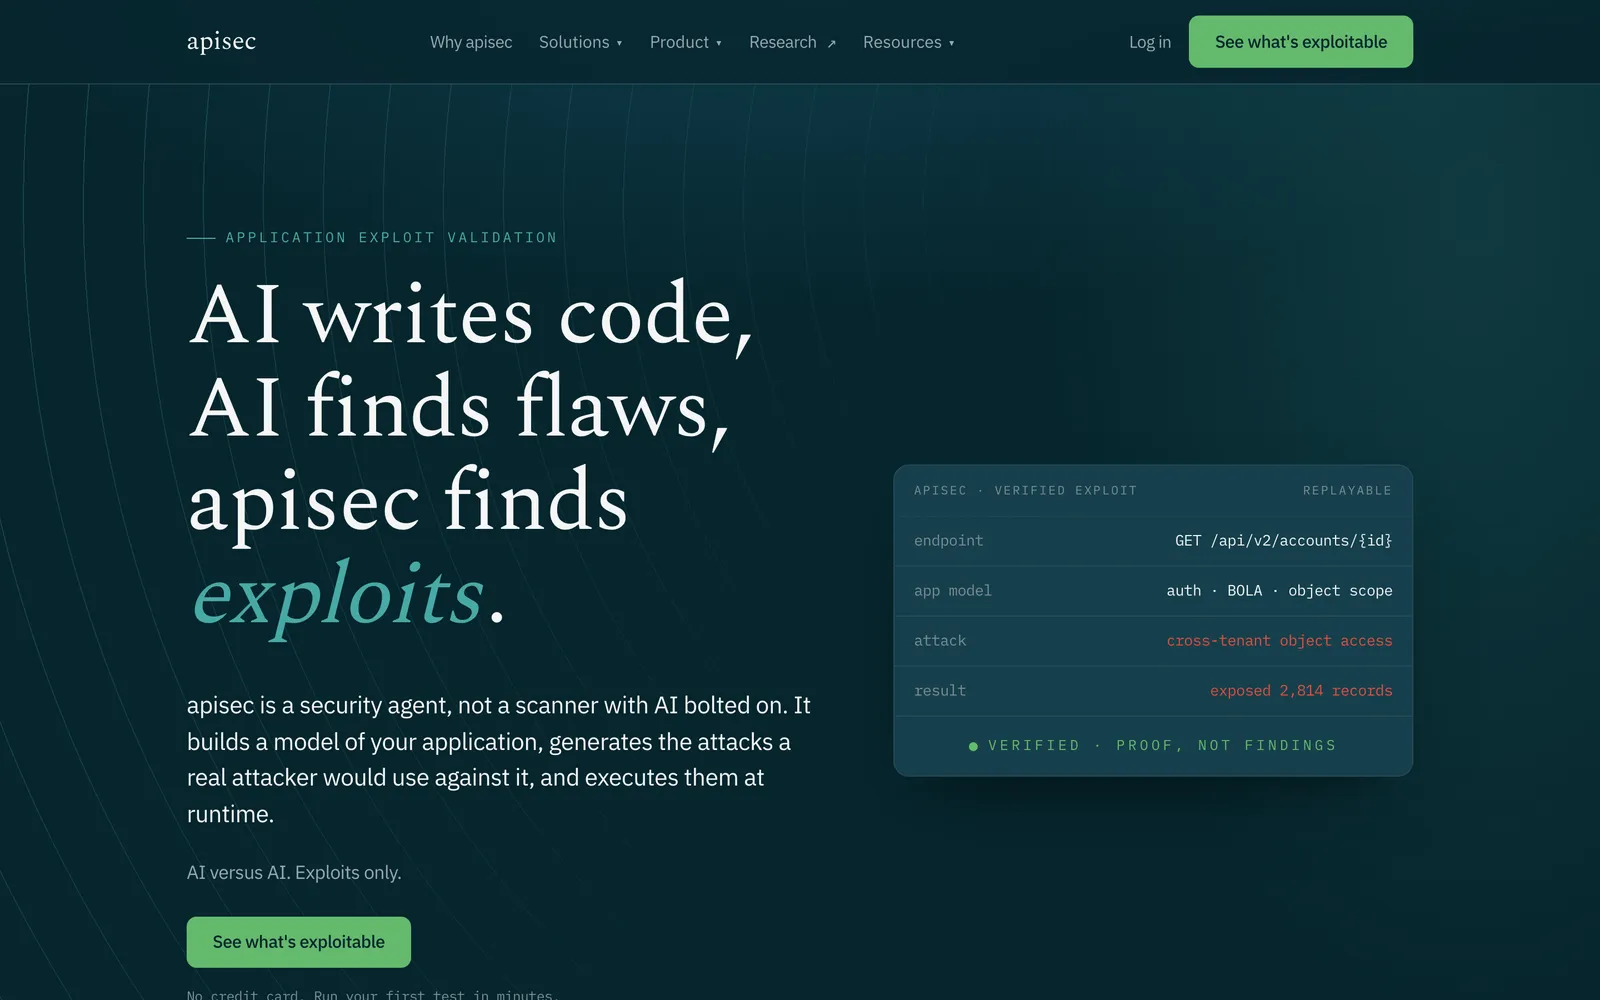
Tarifs (relevés le 11 novembre 2026 sur apisec.ai/pricing) : un plan gratuit pour essayer la plateforme sur des API de test ; Standard à 690 $/mois pour 100 endpoints (8 275 $ par an) ; Pro à 2 750 $/mois pour 100 endpoints (33 075 $ par an) avec intégrations complètes CI/CD et ticketing.
Avantages : les rapports de pentest certifiés répondent aux exigences de conformité et aux revues de sécurité des clients ; vrais tests d'autorisation, pas seulement du scan de payloads ; tarifs transparents.
Inconvénients : le prix par tranche de 100 endpoints devient cher pour les architectures en microservices ; c'est un produit de sécurité dans un silo sécurité, séparé de votre régression QA ; la mise en place suppose que vous connaissez votre inventaire d'endpoints.
Idéal pour : les entreprises qui ont besoin de preuves de pentest d'API certifiées et récurrentes pour la conformité ou la vente aux grands comptes.
7. StackHawk
StackHawk est un DAST conçu pour les développeurs et le CI/CD : les scans se configurent en YAML, s'exécutent dans le pipeline sur des builds de préproduction, et les résultats arrivent sous forme de tickets exploitables avec des commandes curl pour les reproduire. Il a misé fortement sur la sécurité des API (REST, GraphQL, gRPC, SOAP) et sur des surfaces plus récentes comme les applications LLM et les serveurs MCP, et intègre la découverte de la surface d'attaque de votre API à partir du code.
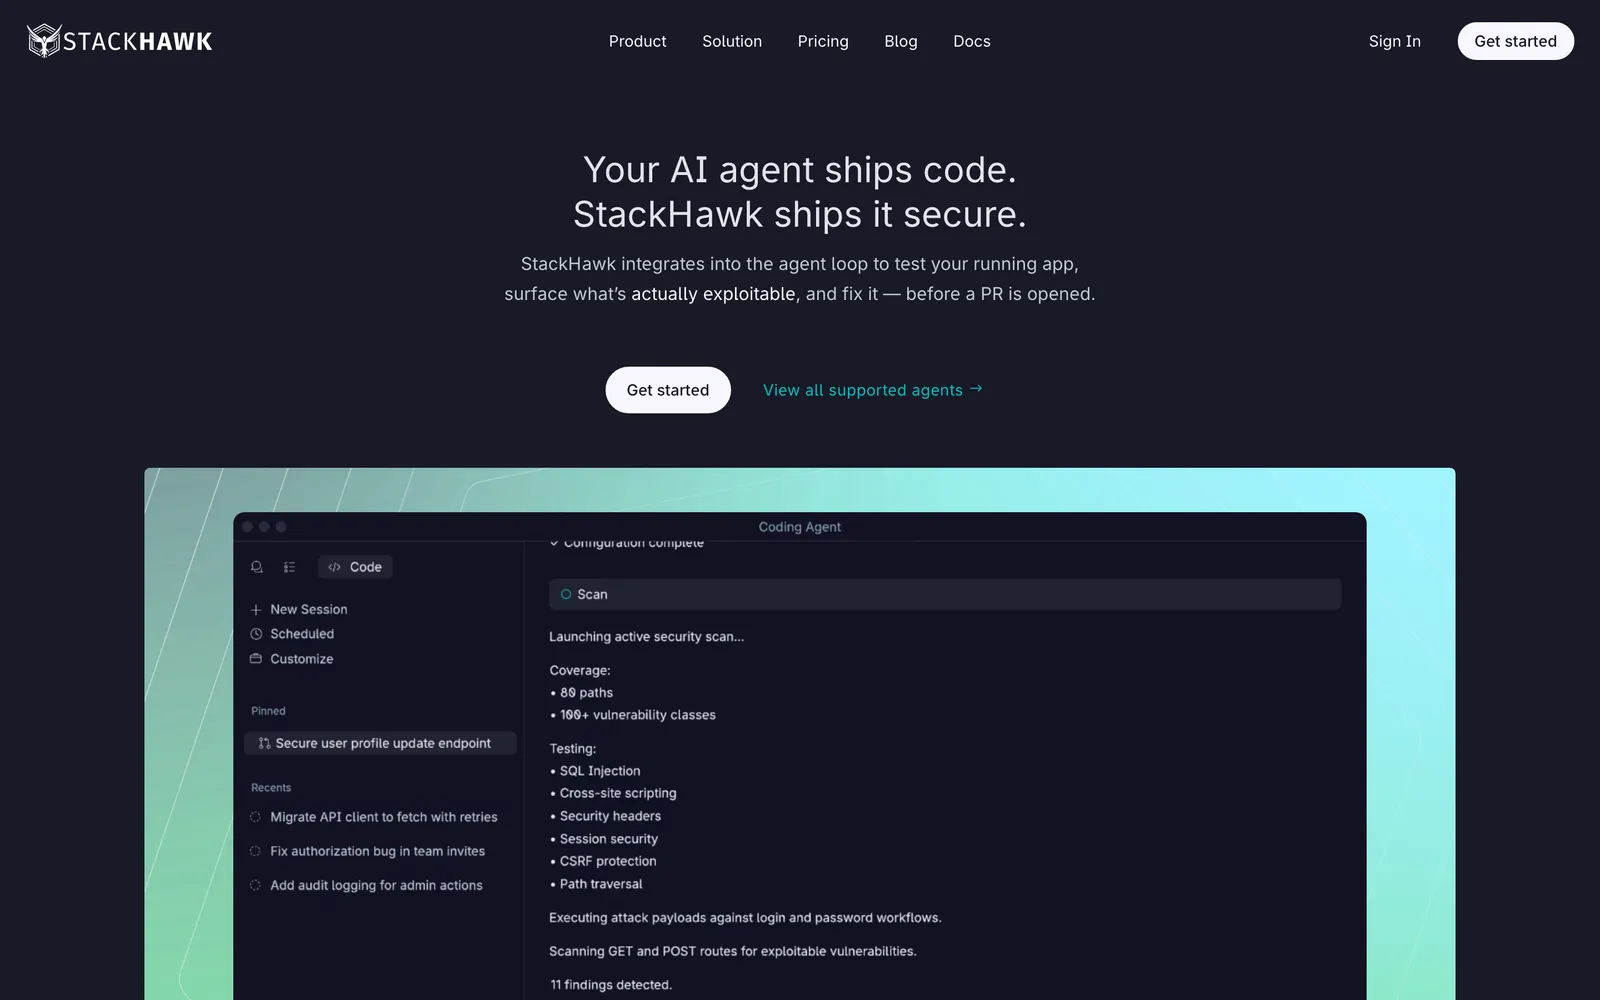
Tarifs (relevés le 11 novembre 2026) : Wingman est le plan qui tourne dans les agents de code IA comme Claude Code, Cursor et Copilot. Il coûte 10 $ par utilisateur et par mois, avec applications illimitées, 50 scans par utilisateur et par mois et un essai gratuit de 14 jours. Le plan Scale est sur demande (tarifs StackHawk).
Avantages : ergonomie CI/CD parmi les meilleures pour un scanner ; informations de reproduction pensées pour les développeurs ; large couverture des protocoles d'API.
Inconvénients : le plan Scale, qui lève la limite de scans, passe par une discussion commerciale. Les limites des scanners sur les failles d'autorisation liées à la logique métier s'appliquent toujours ; avec un modèle par scan, la profondeur de couverture dépend de la rigueur de configuration des scans.
Idéal pour : les organisations d'ingénierie qui veulent un scan de sécurité dans le pipeline, piloté par les développeurs.
8. Beagle Security
Beagle Security est une plateforme DAST gérée qui exécute des tests d'intrusion planifiés et authentifiés sur des applications web, des API et GraphQL, puis présente les résultats dans des rapports orientés OWASP, HIPAA et PCI DSS. C'est l'une des options commerciales les plus abordables avec des prix publics, et donc souvent la première étape payante après ZAP.
Tarifs (relevés le 11 novembre 2026 sur beaglesecurity.com/pricing) : un plan gratuit avec 1 test lite par mois après un essai de 14 jours ; Essential à 99 $/mois (2 tests/mois, centré sur les applications web) ; Advanced à 299 $/mois ajoute les tests de sécurité API et GraphQL, l'enregistrement de la logique métier et les rapports de conformité ; Enterprise est sur mesure.
Avantages : tarifs transparents et accessibles ; rapports prêts pour la conformité ; tests authentifiés sans configuration lourde.
Inconvénients : les tests de sécurité API ne commencent qu'avec le plan Advanced ; la facturation au nombre de tests par mois limite la continuité réelle de vos tests ; la profondeur sur une logique d'autorisation complexe est limitée, comme pour tous les scanners.
Idéal pour : les petites et moyennes équipes qui ont besoin de pentests planifiés crédibles et de rapports de conformité à petit budget.
9. Postman
Postman n'est pas un produit de sécurité, mais c'est là que des millions d'équipes gardent déjà leurs définitions d'API, ses fonctions de sécurité méritent donc une entrée honnête. Postman peut vérifier les spécifications d'API selon des règles de sécurité configurables (et signaler par exemple des schémas d'authentification manquants avant la mise en production du code), et ses tests scriptés et exécutions de collections permettent aux équipes rigoureuses de construire à la main des contrôles d'autorisation : capturer deux jetons d'utilisateur, rejouer des requêtes d'un compte à l'autre, vérifier les réponses.
Tarifs (relevés le 11 novembre 2026 sur postman.com/pricing) : plan gratuit pour un utilisateur ; Solo à 9 $/mois et Team à 19 $ par utilisateur et par mois, en facturation annuelle ; Enterprise via les ventes. Le linting de sécurité des spécifications fait partie des fonctions de gouvernance de la plateforme dans les niveaux supérieurs.
Avantages : aucun nouvel outil si vous vivez dans Postman ; le linting de sécurité au niveau des spécifications détecte tôt les défauts de conception ; les collections sont le format d'échange universel.
Inconvénients : tout ce qui va au-delà du linting est manuel : vous écrivez les scripts de tests de sécurité et vous les maintenez ; pas de moteur de scan ni de bibliothèque de payloads d'attaque ; la couverture de sécurité vaut exactement l'effort que votre équipe y met. Si vous avez des collections mais voulez des tests de sécurité générés, Qodex importe directement les collections Postman, comme nous l'expliquons dans Qodex vs Postman.
Idéal pour : les équipes déjà sur Postman qui veulent un linting de sécurité dès la conception et acceptent d'écrire à la main les contrôles à l'exécution.
10. Akto
Akto s'attaque au problème que la plupart des équipes ont avant même de tester : ne pas savoir quelles API elles exposent réellement. Il construit un inventaire d'API à partir du trafic (mirroring, eBPF, intégrations aux passerelles) et du code, signale les endpoints fantômes et zombies, détecte les données sensibles dans les flux, puis exécute une large bibliothèque de modèles de tests de sécurité (BOLA, authentification, injection, mauvaise configuration) sur l'inventaire. Notez le repositionnement : la page d'accueil d'Akto met désormais en avant la sécurité des agents IA et du MCP, et la sécurité des API a sa propre page sécurité des API (toutes deux relevées le 22 septembre 2026). Vérifiez donc le périmètre API du plan que vous achetez.
Tarifs (relevés le 11 novembre 2026) : la page de tarifs d'Akto affiche désormais des plans d'entreprise à l'usage via les ventes, menés par ses produits de sécurité des agents IA. Il avait une édition open source gratuite quand nous l'avons consultée en juin 2026 ; vérifiez qu'elle couvre encore les tests d'API avant de vous appuyer dessus.
Avantages : l'approche centrée sur la découverte trouve les API que personne ne gère ; solide bibliothèque de modèles avec contributions de la communauté ; option auto-hébergée pour les environnements réglementés.
Inconvénients : la découverte par le trafic demande une intégration à l'infrastructure pour donner sa pleine mesure ; les tests à base de modèles héritent des limites des scanners sur la logique métier ; l'étendue de la plateforme (découverte, posture, tests, sécurité IA) peut dépasser les besoins d'une seule équipe produit.
Idéal pour : les équipes sécurité d'organisations aux parcs d'API tentaculaires et en partie inconnus, qui ont besoin de l'inventaire et des tests dans une seule plateforme.
Quel outil de test de sécurité API convient à votre équipe
La catégorie compte plus que la marque. Choisissez l'outil selon qui est responsable de la correction et la vitesse à laquelle votre API change.
Développeurs solo et équipes en phase de démarrage sans budget sécurité : associez ZAP en CI pour l'étendue au plan gratuit de Qodex pour les scénarios authentifiés BOLA, IDOR et de contournement d'authentification. À eux deux, ils couvrent les classes de vulnérabilités connues et le risque API numéro un sans bon de commande.
Équipes produit et plateforme qui livrent chaque jour : placez la régression de sécurité là où vivent déjà vos tests fonctionnels. Qodex écrit des contrôles BOLA, IDOR et d'authentification qui se rejouent à chaque déploiement ; ajoutez StackHawk si vous voulez un scanner piloté par les développeurs dans le même pipeline.
Équipes AppSec dédiées qui protègent un large parc : une plateforme orientée étendue trouve ici sa place. Escape pour un scan natif API et riche en GraphQL, ou Invicti pour une couverture fondée sur la preuve du web et des API dans une seule suite. Associez l'un ou l'autre à Akto quand vous devez d'abord découvrir les API dont vous ignoriez l'existence.
Équipes qui vendent aux grandes entreprises : il vous faut des preuves à intervalles réguliers. Les rapports de pentest certifiés d'APIsec et les rapports prêts pour la conformité de Beagle Security sont faits pour être remis aux auditeurs, idéalement appuyés par une régression de sécurité continue pour que le rapport reflète le build actuel et non celui du trimestre dernier.
Professionnels de la sécurité qui testent à la main : Burp Suite Professional reste la boîte à outils manuelle de référence pour les exploits enchaînés et les abus de logique métier qu'aucune automatisation n'invente.
Là où les scanners font mieux que Qodex : Burp Suite, ZAP, Invicti et Escape testent beaucoup plus de classes de vulnérabilités connues, y compris des problèmes d'applications web en dehors de l'API, et Burp reste l'outil du pentester humain. Qodex est le plus fort sur les contrôles d'autorisation et de logique exécutés à chaque régression. Si vous avez besoin d'un scan large avant un audit, commencez par un scanner.
Outils de test vs protection à l'exécution : où s'arrête cette liste
Chaque outil ci-dessus teste une API : il envoie des attaques et vous dit ce qui est exploitable, avant ou pendant la mise en production. C'est différent de la protection à l'exécution, qui se place devant une API en production et bloque les attaques. Les acheteurs confondent souvent les deux, il est donc utile de tracer la limite.
Les éditeurs de protection à l'exécution et de posture se répartissent en trois familles :
Le WAAP (Web Application and API Protection) protège les API exposées sur Internet en périphérie avec atténuation des bots et des DDoS, validation de schéma et règles de couche 7. Exemples : Akamai, Cloudflare, F5, Imperva.
Les passerelles API font transiter le trafic avec routage, authentification, limites de débit et politiques. Exemples : Kong, Apigee, AWS API Gateway.
La gestion de la posture de sécurité des API (ASPM) et les plateformes autonomes ajoutent la découverte continue des API fantômes et zombies, la classification des données et la détection comportementale à l'exécution. Exemples : Salt Security, Traceable, Cequence, Noname.
Ce sont des compléments, pas des substituts. La protection à l'exécution bloque ce qui atteint la production ; les tests empêchent la vulnérabilité d'être livrée, et seuls les tests détectent une régression d'autorisation avant vos clients. Les programmes les plus solides font les deux : un outil de test de la liste ci-dessus intégré à la CI, et une couche WAAP ou ASPM devant l'API en production. Si vous cherchez précisément la partie exécution, évaluez les éditeurs sur l'étendue de la découverte (API fantômes et zombies), la qualité de la détection comportementale et la couverture de l'OWASP API Top 10 en production.
Comment évaluer les outils de test de sécurité API
Testez d'abord l'autorisation. Demandez à chaque éditeur : "Montrez-moi comment vous détectez que l'utilisateur A lit l'objet de l'utilisateur B." Si la réponse passe par la configuration de plusieurs rôles authentifiés et la comparaison des réponses, ce sont de vrais tests BOLA. Si la réponse est une bibliothèque de payloads générique, vous achetez de l'étendue, pas le risque API numéro un.
Décidez où les résultats doivent arriver. Les scanners produisent des rapports pour les équipes sécurité. Les outils de type régression produisent des tests en échec pour les équipes d'ingénierie. Les résultats qui arrivent hors du flux de travail des personnes capables de les corriger finissent oubliés dans le backlog. Alignez la sortie de l'outil sur l'équipe responsable de la correction.
Chiffrez la continuité, pas le premier scan. Un pentest annuel plus des scans trimestriels laissent votre API sans protection les 300 jours restants ou plus, et chaque déploiement entre les deux est une occasion de régression. Comparez ce que coûte la couverture de sécurité par déploiement dans chaque modèle : scans facturés à l'usage, abonnements par endpoint, ou rejeux de tests déterministes sans coût par exécution.
Vérifiez l'import des spécifications et des collections. Vos spécifications OpenAPI et vos collections Postman sont le chemin le plus rapide vers la couverture. Les outils qui les importent (Qodex, Escape, StackHawk, APIsec, Akto) atteignent une couverture utile en quelques jours ; ceux qui exigent une configuration manuelle des endpoints prennent des semaines. Pour le paysage plus large des outils de test au-delà de la sécurité, consultez notre comparatif des outils de test d'API et notre comparatif des outils de QA par IA, ainsi que la bibliothèque complète de comparaisons sur qodex.ai/alternatives.
Questions fréquentes
Qu'est-ce que le test de sécurité API ?
Le test de sécurité API vérifie qu'une API tient ses garanties de sécurité face à une attaque : l'authentification ne peut pas être contournée, les utilisateurs ne peuvent pas accéder aux objets des autres utilisateurs (BOLA/IDOR), les entrées ne peuvent pas injecter de code et les données sensibles ne fuient pas. Il se fait généralement de façon dynamique (DAST), en envoyant de vraies requêtes à une API en fonctionnement et en évaluant les réponses, et il doit couvrir au minimum l'OWASP API Security Top 10.
Quelle est la différence entre DAST et SAST ?
Le SAST (analyse statique) lit votre code source sans l'exécuter et signale les motifs dangereux. Le DAST (analyse dynamique) attaque l'application en fonctionnement depuis l'extérieur, comme un vrai adversaire, et juge le comportement réel. Le SAST trouve plus tôt les problèmes au niveau du code ; le DAST trouve ce qui est réellement exploitable, y compris les mauvaises configurations et les failles d'autorisation qui n'apparaissent jamais dans le code. Les équipes matures utilisent les deux.
Quel est le meilleur outil gratuit de test de sécurité API ?
ZAP est l'option entièrement gratuite la plus solide : open source, scriptable, avec import OpenAPI et automatisation CI. Le plan gratuit de Qodex génère et exécute des scénarios de sécurité (BOLA, contournement d'authentification, injection) sans carte bancaire, et Burp Suite Community couvre les tests manuels gratuits.
Un scanner peut-il détecter les vulnérabilités BOLA et IDOR ?
En partie seulement, et c'est la limite la plus importante de la catégorie. Détecter BOLA exige de savoir que l'utilisateur A ne doit pas voir les données de l'utilisateur B, une logique métier que la réponse HTTP ne déclare pas. Les scanners s'en approchent par des heuristiques ; une détection fiable exige de tester avec plusieurs vrais rôles d'utilisateur et de vérifier ce à quoi chacun a le droit d'accéder. C'est pourquoi les failles d'autorisation sont mieux couvertes par des outils qui comprennent les rôles (Qodex, APIsec) ou par des tests multi-rôles écrits à la main, les scanners apportant l'étendue sur les autres classes de vulnérabilités.
À quelle fréquence faut-il tester la sécurité des API ?
À chaque déploiement. Les régressions d'autorisation arrivent avec le travail ordinaire sur les fonctionnalités : un nouvel endpoint oublie un contrôle de locataire, un refactoring supprime une vérification de permission. Les pentests annuels et les scans trimestriels les détectent avec des mois de retard. Le schéma pratique : une régression de sécurité continue (au même rythme que les tests fonctionnels) plus une revue périodique par des experts avec un outil comme Burp pour les attaques créatives et enchaînées que l'automatisation rate.
Postman fait-il du test de sécurité API ?
Postman propose un linting de sécurité au niveau des spécifications (il signale les schémas d'authentification manquants et les configurations risquées dans vos définitions d'API) et vous permet d'écrire à la main des contrôles de sécurité sous forme de scripts de test dans les collections. Il n'a ni moteur de scan ni bibliothèque d'attaques, la couverture de sécurité à l'exécution est donc entièrement manuelle. Les équipes qui dépassent les contrôles écrits à la main importent généralement leurs collections Postman dans un outil dédié ; Qodex, par exemple, importe directement les collections et génère pour vous les scénarios d'autorisation et d'injection.
Dois-je utiliser un outil de test de sécurité API ou un éditeur de protection à l'exécution comme Akamai ou Salt Security ?
Les deux, pour des rôles différents. Les outils de test (tous ceux de ce guide) envoient des attaques à votre API avant ou pendant la mise en production et vous disent ce qui est exploitable, pour que vous puissiez le corriger avant la livraison. Les éditeurs de protection à l'exécution, qu'il s'agisse de plateformes WAAP comme Akamai, Cloudflare et Imperva ou de plateformes de posture API comme Salt Security et Traceable, se placent devant l'API en production et bloquent les attaques. La protection à l'exécution ne peut pas vous dire qu'un nouvel endpoint a été livré sans contrôle d'autorisation ; seuls les tests détectent cette régression avant la mise en production. Les équipes matures utilisent un outil de test en CI et une couche de protection devant la production.