10 Melhores Ferramentas de Teste de Segurança de API (2026)
As melhores ferramentas de segurança para testar APIs são o Burp Suite para quem testa à mão, o ZAP para varredura gratuita na CI, o StackHawk para varreduras conduzidas pelos desenvolvedores, o Escape e o Invicti para equipes de AppSec com grandes conjuntos de APIs, o APIsec para relatórios de pentest agendados e o Qodex para verificações de autorização (BOLA, IDOR) que rodam a cada regressão. A maioria dos preços abaixo foi lida em 11 de novembro de 2026; cada item informa a própria data.
Como escolher uma ferramenta de segurança de API
Responda a quatro perguntas antes de comparar marcas. Quem corrige os achados: os desenvolvedores ou uma equipe de segurança? A ferramenta testa como vários usuários reais, para perceber quando um usuário lê os dados de outro? Ela roda na CI a cada mudança ou como varredura agendada? Você precisa de um relatório para entregar a um auditor?
| O que você precisa | Onde olhar | O que verificar no teste |
|---|---|---|
| Pegar autorização quebrada (BOLA, IDOR) | Qodex, APIsec | Ela consegue entrar com dois papéis e confirmar que um não lê os dados do outro? |
| Varredura gratuita na CI | ZAP | Importação de OpenAPI e uma varredura base que quebra o build |
| Os desenvolvedores são donos da varredura | StackHawk | Roda no seu pipeline ou no seu agente de código, com achados no pull request |
| Grande conjunto de APIs, GraphQL | Escape, Invicti | Descoberta, suporte a GraphQL, taxa de falsos positivos na sua API |
| Relatórios para auditores | APIsec, Beagle Security | Relatório de exemplo, frequência dos testes, preço por alvo ou por teste |
| Testes manuais de especialistas | Burp Suite Professional | US$ 499 por usuário por ano, em portswigger.net |
Ferramentas de segurança de API vs ferramentas de teste de segurança de API
"Ferramentas de segurança de API" cobre dois mercados. As ferramentas de teste atacam a sua API antes do lançamento para encontrar falhas: todas as ferramentas desta página. As ferramentas de proteção em tempo de execução ficam na frente da produção e bloqueiam ataques enquanto acontecem, como os API gateways e fornecedores como Salt Security ou Akamai. A maioria das equipes precisa primeiro de testes, porque a proteção em tempo de execução não conserta um endpoint que vaza dados por design. A seção sobre tempo de execução, mais abaixo, mostra onde esta lista termina.
As 10 Melhores Ferramentas de Teste de Segurança de API em Resumo
| Ferramenta | Tipo | Melhor para | Preços (lidos em 11 de novembro de 2026) |
|---|---|---|---|
| Qodex | Regressão de segurança guiada por agente | Verificações de BOLA, IDOR e autenticação a cada regressão funcional | Plano gratuito; Startup a partir de US$ 1.299 e Scale a partir de US$ 2.500 por projeto por mês |
| Burp Suite | Kit manual + DAST | Profissionais de segurança que testam APIs à mão | Community grátis; Professional US$ 499/usuário/ano; Enterprise sob cotação |
| ZAP by Checkmarx (antigo OWASP ZAP) | DAST de código aberto | Varredura base gratuita, automação na CI com pouco orçamento | Grátis, código aberto |
| Escape | DAST que entende a lógica de negócio | Equipes de AppSec que varrem grandes conjuntos de APIs, incluindo GraphQL | Via vendas; sem preço público; no AWS Marketplace |
| Invicti (Web + API, antigo Acunetix) | Plataforma corporativa DAST + IAST | Empresas que querem varredura baseada em prova de web e API numa só suíte de AppSec | Sob cotação; "Start a quote" na página de preços |
| APIsec | Pentest de API automatizado | Relatórios de pentest de API certificados e agendados em escala | Plano gratuito; Standard US$ 690/mês por 100 endpoints; Pro US$ 2.750/mês |
| StackHawk | DAST pensado para desenvolvedores | Varredura shift-left integrada ao CI/CD | Wingman US$ 10/usuário/mês, 50 varreduras por usuário por mês; Scale sob consulta |
| Beagle Security | Plataforma DAST gerenciada | Pentests de web e API com relatórios prontos para conformidade | Plano gratuito, 1 teste lite por mês; Essential US$ 99/mês; Advanced US$ 299/mês (testes de API); Enterprise sob medida |
| Postman | Plataforma de API com verificações de segurança | Equipes que já usam Postman e adicionam linting de especificações e verificações | Grátis; Solo US$ 9/mês; Team US$ 19/usuário/mês, cobrança anual; Enterprise via vendas |
| Akto | Descoberta de APIs + testes de segurança | Inventariar conjuntos de APIs espalhados e depois testá-los | Planos corporativos por uso via vendas |
Violações de API raramente vêm de exploits exóticos. Elas vêm de um endpoint que devolveu os dados do usuário 4321 para o usuário 1234 porque ninguém nunca testou a autorização em nível de objeto. Todas as ferramentas abaixo atacam esse problema, mas se dividem em duas categorias realmente diferentes, e a maioria dos comparativos finge que não. Vamos esclarecer isso primeiro.
Scanners DAST vs regressão de segurança: saiba o que está comprando
DAST (Dynamic Application Security Testing, teste dinâmico de segurança de aplicações) significa testar uma aplicação em execução de fora, como um atacante faria: enviando requisições, observando respostas, procurando fraquezas. O contrário é o SAST, que lê o seu código-fonte sem executá-lo. A maioria das ferramentas desta lista é DAST de alguma forma.
Mas dentro do DAST há uma divisão que define como você realmente opera a ferramenta:
Scanners (ZAP, Burp, Escape, StackHawk, Beagle Security, APIsec, Akto) fazem uma varredura na sua aplicação ou especificação e geram um relatório de achados. A varredura pode ser agendada ou ligada à CI, mas a unidade de trabalho é a varredura. Pontos fortes: amplitude sobre classes de vulnerabilidades conhecidas, relatórios adequados à conformidade. Ponto fraco: o scanner não conhece a sua lógica de negócio. Ele não tem como saber que um usuário comum lendo a fatura de um administrador é uma violação, porque nada na resposta HTTP diz isso.
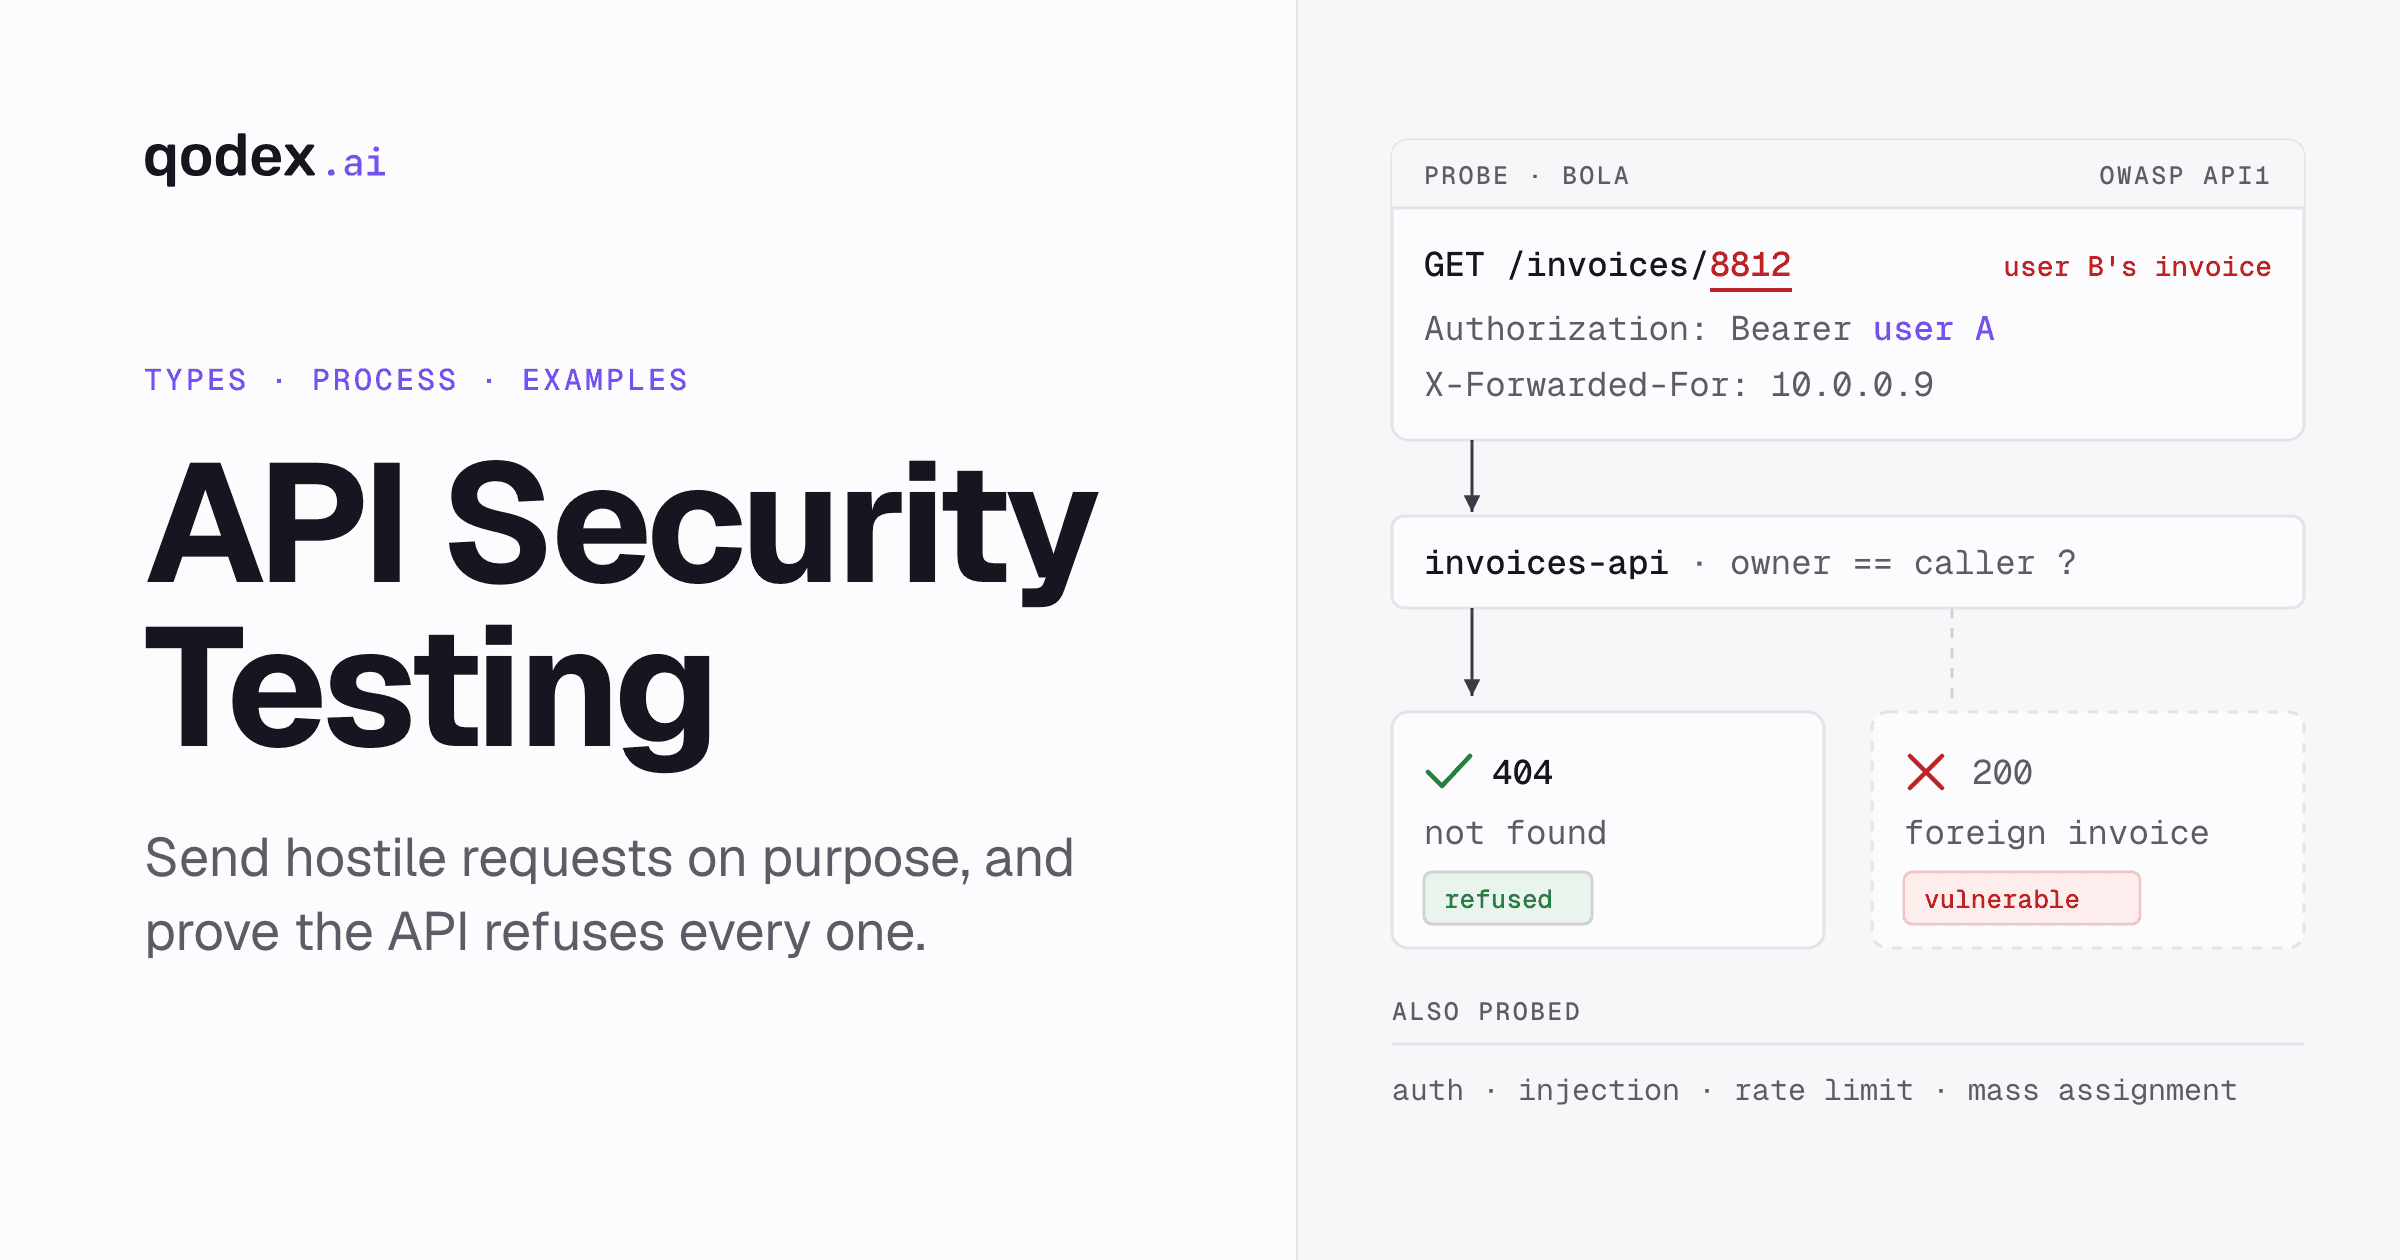
A regressão de segurança trata as verificações de segurança como testes funcionais: cenários específicos e nomeados ("o usuário B não pode fazer GET /orders/{pedido-do-usuario-A}") que rodam a cada ciclo de regressão, falham de forma visível quando o comportamento regride e ficam ao lado da sua suíte funcional. É assim que falhas de autorização (BOLA, IDOR) são realmente pegas, porque por definição dependem da lógica de negócio. O Qodex foi construído em torno desse modelo.
A resposta honesta para a maioria das equipes é uma de cada: um scanner para amplitude sobre classes de vulnerabilidades conhecidas e regressão de segurança para a lógica de autorização que os scanners, pela própria estrutura, não conseguem julgar. O OWASP API Security Top 10 coloca a autorização quebrada em nível de objeto (BOLA) como o risco número um de APIs, e BOLA é exatamente a classe em que a varredura genérica é pior.
Se você procura só a metade do scanner, o nosso guia de ferramentas de varredura de vulnerabilidades de API compara doze delas e descreve o protocolo de benchmark para rodar antes de comprar.
As 10 melhores ferramentas de teste de segurança de API
1. Qodex
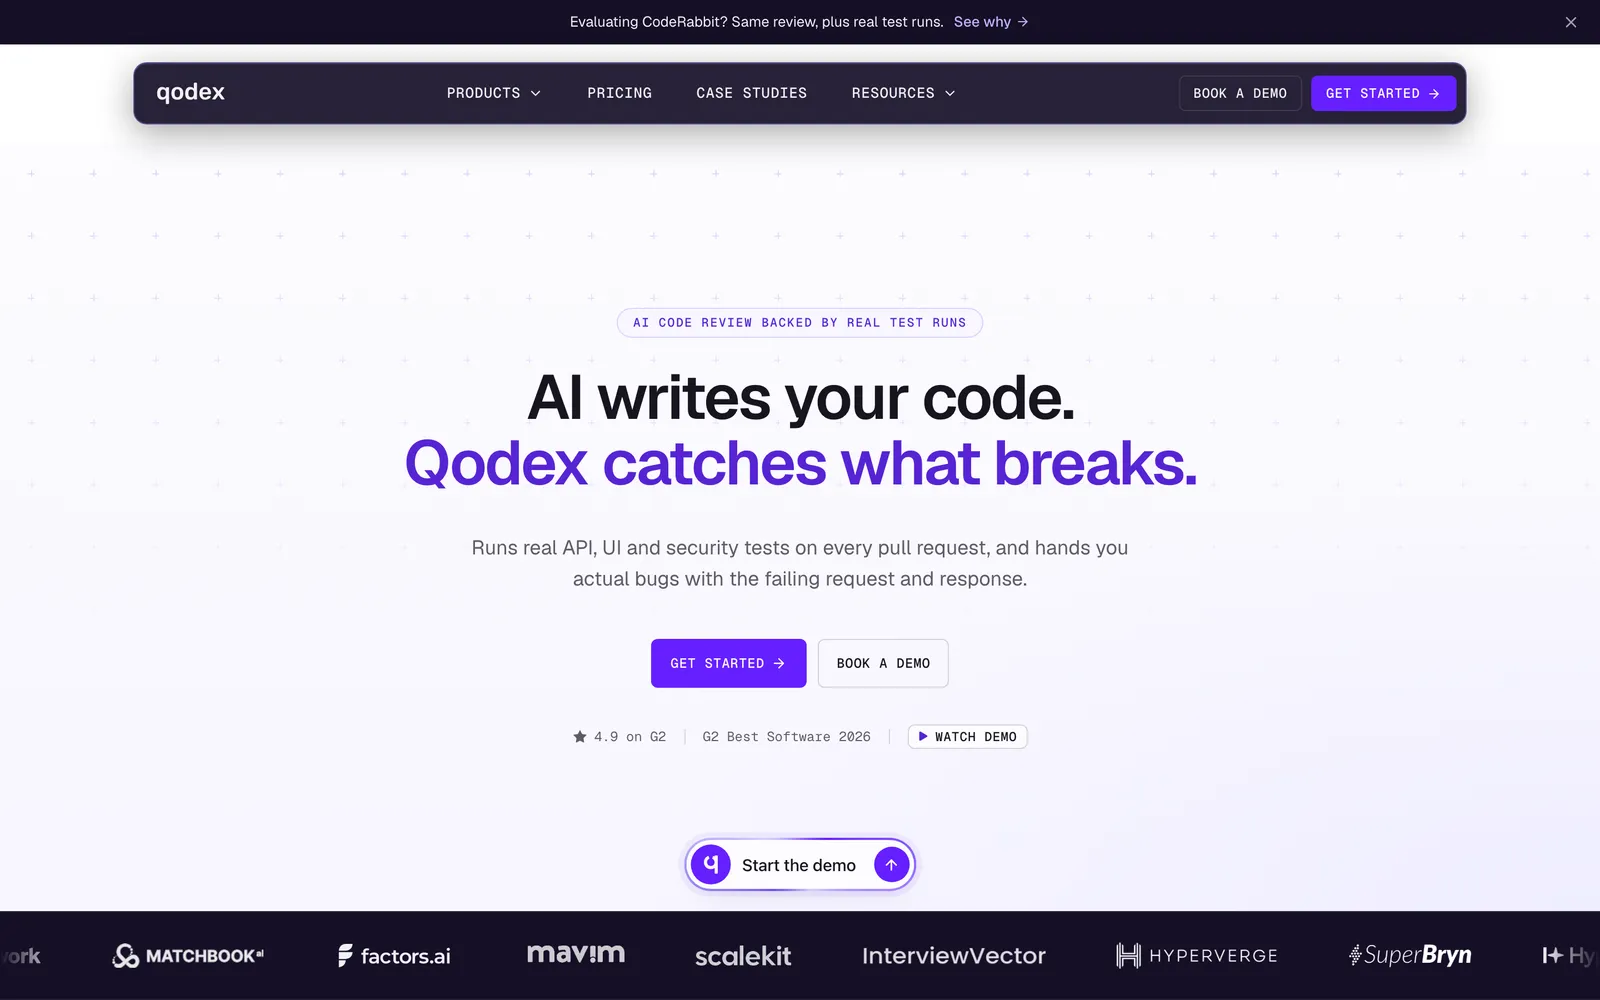
O Qodex é um agente de testes agênticos que trata a segurança de API como parte da regressão, não como um evento anual separado. O agente aprende a sua API pela especificação OpenAPI, pela coleção do Postman ou por exploração ao vivo e depois gera cenários de segurança ao lado dos funcionais: sondas de IDOR e BOLA com vários perfis de autenticação por ambiente (administrador, usuário comum, leitor), verificações de bypass de autenticação, payloads de injeção e cobertura do OWASP API Top 10. A suíte inteira roda de novo de forma determinística sob demanda, por agendamento ou a partir de webhooks da CI.
Três decisões de design importam aqui:
Semântica invertida: nos cenários de segurança, passar significa que o ataque foi bloqueado e falhar significa que você está vulnerável. O agente não vai "consertar" um teste de segurança que falhou afrouxando a asserção, que é exatamente o que acontece quando ferramentas genéricas de IA mexem em verificações de segurança.
Testes de autorização com vários papéis: como os ambientes têm vários perfis de autenticação, o agente pode tentar de forma sistemática acessos entre clientes e escalada de papéis, a classe BOLA/IDOR que lidera o OWASP API Top 10 e que scanners sem autenticação não conseguem testar de forma útil.
Achados com evidências: as falhas viram achados com severidade, passos de reprodução e evidências capturadas, sem duplicar achados em aberto. Achados de segurança altos e críticos exigem evidências capturadas antes de serem registrados, o que mantém alarmes falsos fora da fila.
Preços (lidos em 11 de novembro de 2026): o Individual custa US$ 0 com 25 cenários e 100 execuções por mês, sem cartão de crédito. O Startup começa em US$ 1.299 por projeto por mês e o Scale em US$ 2.500, definidos com vendas (veja os preços).
Prós: testes de segurança e funcionais a partir de um só agente e uma só suíte; regressão de segurança a cada deploy sem custo adicional de LLM (os cenários rodam de novo de forma determinística); scripts de teste padrão e exportáveis; triagem de falhas embutida.
Contras: não é um scanner voltado para amplitude; não vai inventariar mil APIs desconhecidas na sua organização (combine com ferramentas de descoberta como o Akto para isso); produto mais novo que os veteranos desta lista.
Melhor para: equipes de produto e de plataforma que querem verificações de BOLA, IDOR e bypass de autenticação a cada regressão em vez de esperar o pentest anual. Comece grátis e aponte para uma API de staging. Mais detalhes da abordagem estão na nossa página de testes de segurança de API.
2. Burp Suite
O Burp Suite, da PortSwigger, é a ferramenta que os profissionais de segurança pegam primeiro. A edição Professional é um kit para trabalho manual: proxy de interceptação, Repeater para montar requisições, Intruder para payloads de ataque automatizados, varredura autenticada de APIs e o ecossistema de extensões BApp. O Burp Suite Enterprise Edition transforma o scanner em DAST agendado para vários sites. Para testes manuais profundos de API (exploits encadeados, abuso da lógica de negócio, análise de tokens), nada mais tem a profundidade do Burp.
Preços (lidos em 11 de novembro de 2026 em portswigger.net/burp/pro): o Burp Suite Community é grátis com as ferramentas manuais básicas; o Professional custa US$ 499 por usuário por ano; a edição automatizada é sob cotação.
Prós: profundidade padrão do setor para testes manuais; enorme ecossistema de extensões; a ferramenta de fato dos pentesters profissionais.
Contras: o Professional é uma ferramenta operada por pessoas, então a cobertura cresce com horas de especialistas, não com computação; não foi feito para regressão contínua a cada deploy; fluxos específicos de API exigem mais configuração que ferramentas nativas de API. Comparamos o restante do mercado no nosso guia de alternativas ao Burp Suite.
Melhor para: engenheiros de segurança e pentesters que fazem testes manuais especializados de API.
3. ZAP by Checkmarx
O ZAP (Zed Attack Proxy, agora apresentado como "ZAP by Checkmarx" no próprio site, lido em 22 de setembro de 2026) é um scanner de web e API de código aberto que o site chama de o mais usado do mundo. Você ganha um proxy de interceptação, varredura ativa e passiva, importação de OpenAPI e GraphQL e um framework de automação sólido para pipelines de CI, tudo de graça. Para equipes sem orçamento de segurança, o ZAP no pipeline é muito melhor que nada, e nada é o que a maioria das equipes roda hoje.
Preços: grátis e de código aberto.
Prós: grátis; programável por scripts; comunidade ativa; boa base para automação na CI.
Contras: achados mais ruidosos que os de scanners comerciais, então a triagem fica com você; testes de API autenticados com vários papéis exigem muita configuração; sem relatórios gerenciados nem pacote de conformidade.
Melhor para: equipes com orçamento apertado que estão criando uma base, e engenheiros que querem um proxy gratuito para explorar à mão.
4. Escape
O Escape é uma plataforma DAST moderna construída primeiro para APIs, com uma força que falta à maioria dos scanners: entender a lógica de negócio. O motor constrói uma compreensão do modelo de dados da sua API (incluindo GraphQL, onde é uma das poucas opções sérias) e gera sequências de ataque em vez de payloads isolados. Gestão da superfície de ataque e pentest assistido por IA completam a plataforma.
Preços (lidos em 11 de novembro de 2026): sem preço público; o Escape pede que você fale com a equipe para definir o preço e vende pelo AWS Marketplace e por parceiros de canal.
Prós: varredura realmente nativa de API, incluindo GraphQL; testes que entendem a lógica de negócio vão além de disparar payloads; configuração sem agente a partir de uma especificação ou de um endpoint.
Contras: preços sob cotação; voltado a equipes de AppSec mais que ao fluxo dos desenvolvedores; os achados ainda precisam da triagem da sua equipe.
Melhor para: equipes de AppSec que varrem conjuntos de APIs grandes ou com muito GraphQL.
5. Invicti (Web + API, antigo Acunetix)
O Invicti (antigo Netsparker) é uma plataforma corporativa de segurança de aplicações que reúne DAST, IAST, SAST, SCA e segurança de API numa só suíte. A marca registrada é a varredura baseada em prova: o motor tenta confirmar uma vulnerabilidade de forma segura e controlada antes de relatá-la, o que reduz muito os falsos positivos. Do lado das APIs, varre REST, SOAP e GraphQL, com vários caminhos de descoberta (descoberta dinâmica sem configuração, integrações com gestão de APIs, análise de tráfego). O Acunetix não é mais uma marca separada: acunetix.com agora abre com "Acunetix is now Invicti Web + API" (lido em 22 de setembro de 2026), então trate-o como o scanner de web e API do próprio Invicti, no mesmo motor baseado em prova, licenciado por alvo (FQDN), e não como um segundo fornecedor.
Preços (lidos em 22 de setembro de 2026): o Invicti é sob cotação, com níveis corporativos por alvos de varredura e implantação, sem preço de tabela público. O Invicti Web + API também é sob cotação: a página de preços não mostra preço de tabela e pede uma cotação, por alvo (FQDN) (lido em 22 de setembro de 2026).
Prós: a varredura baseada em prova mantém os falsos positivos baixos; cobertura realmente ampla de web, API e IAST numa só plataforma; relatórios e pacotes de conformidade maduros para grandes programas de AppSec.
Contras: preço e posicionamento voltados a equipes corporativas de AppSec, não a equipes de produto isoladas; é um DAST geral de web e API, não uma ferramenta centrada em APIs, então a ergonomia específica de API é mais leve que nas opções nativas; os limites de scanners sobre autorização na lógica de negócio (BOLA/IDOR) continuam valendo, como em todo DAST.
Melhor para: empresas que querem uma plataforma baseada em prova cobrindo aplicações web e APIs com DAST, IAST e SAST, com uma área de AppSec dedicada para operá-la.
6. APIsec
O APIsec automatiza testes de penetração de API: analisa a sua API, gera playbooks de ataque cobrindo autorização (BOLA, RBAC), injeção e falhas de lógica, roda-os continuamente e produz relatórios de pentest certificados que você pode entregar a auditores e clientes. É um dos poucos fornecedores com preço público por endpoint.
Preços (lidos em 11 de novembro de 2026 em apisec.ai/pricing): um plano gratuito para testar a plataforma contra APIs de teste; Standard a US$ 690/mês por 100 endpoints (US$ 8.275 por ano); Pro a US$ 2.750/mês por 100 endpoints (US$ 33.075 por ano) com integrações completas de CI/CD e de tickets.
Prós: relatórios de pentest certificados atendem a revisões de conformidade e de segurança de clientes; testes de autorização reais, não só varredura de payloads; preços transparentes.
Contras: o preço por 100 endpoints fica caro em arquiteturas de microsserviços; é um produto de segurança num silo de segurança, separado da sua regressão de QA; a configuração supõe que você conhece o seu inventário de endpoints.
Melhor para: empresas que precisam de evidências recorrentes e certificadas de pentest de API para conformidade ou vendas corporativas.
7. StackHawk
O StackHawk é DAST feito para desenvolvedores e CI/CD: as varreduras são configuradas em YAML, rodam no pipeline contra builds de pré-produção e os achados chegam como tickets acionáveis com comandos curl para reproduzir. Ele aposta forte em segurança de API (REST, GraphQL, gRPC, SOAP) e em superfícies mais novas como aplicações de LLM e servidores MCP, e integra a descoberta da superfície de ataque da sua API a partir do código.
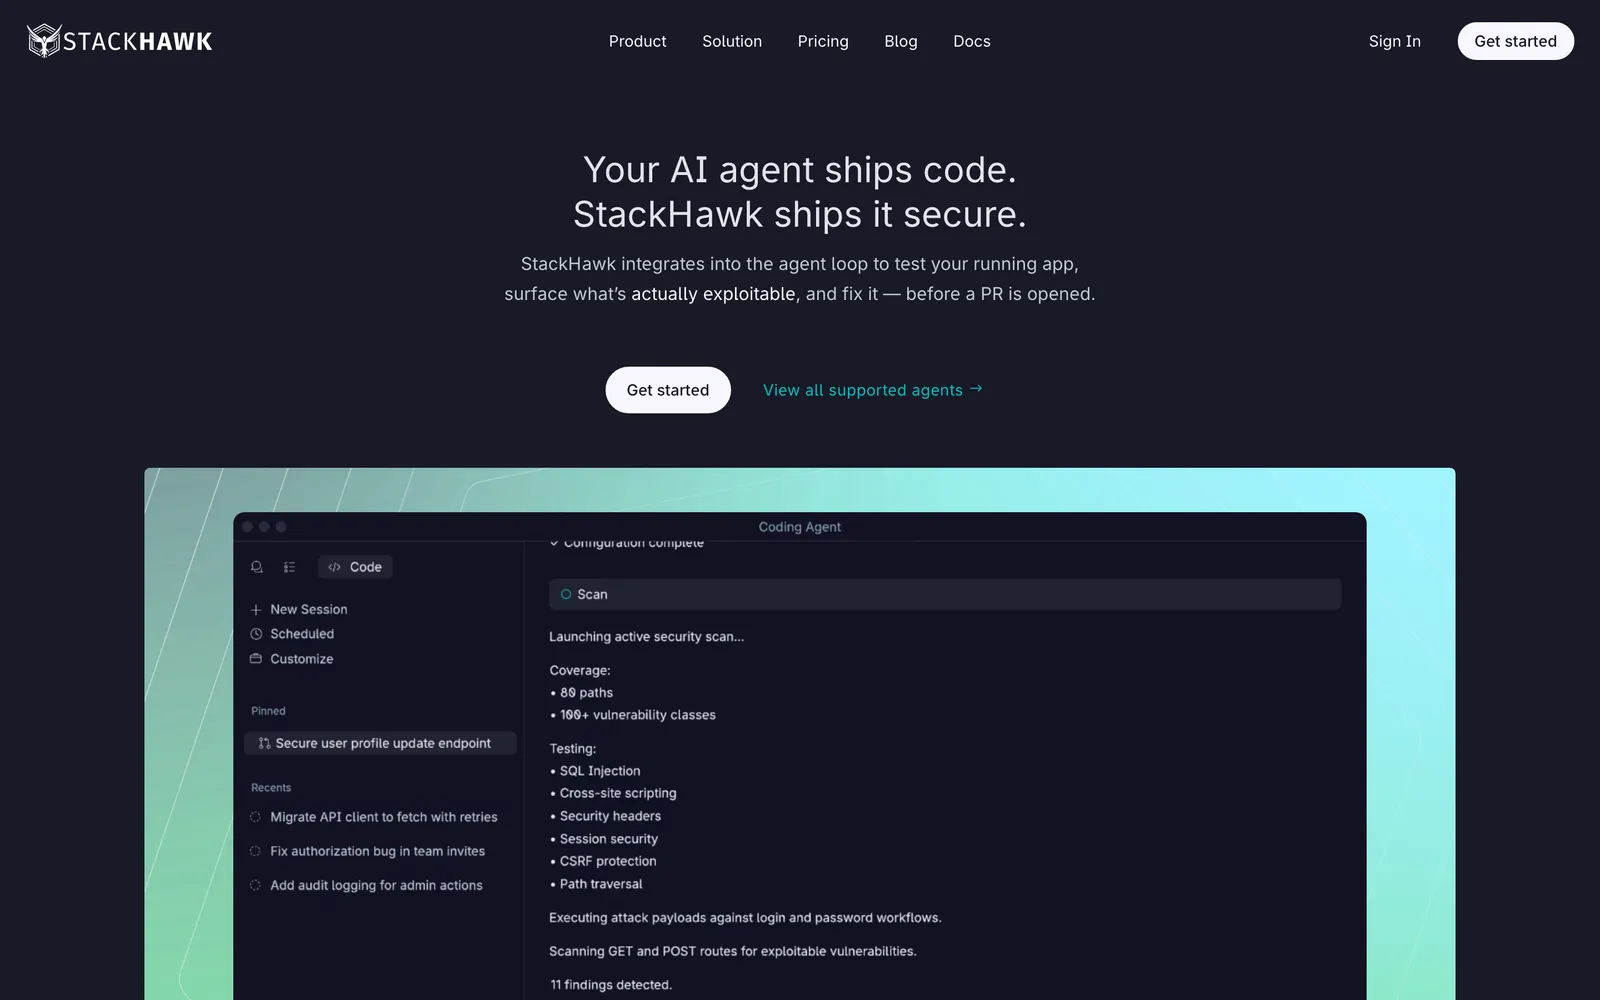
Preços (lidos em 11 de novembro de 2026): o Wingman é o plano que roda dentro de agentes de código com IA como Claude Code, Cursor e Copilot. Custa US$ 10 por usuário por mês, com apps ilimitados, 50 varreduras por usuário por mês e avaliação gratuita de 14 dias. O plano Scale é sob consulta (preços do StackHawk).
Prós: ergonomia de CI/CD entre as melhores para um scanner; informações de reprodução amigáveis para desenvolvedores; ampla cobertura de protocolos de API.
Contras: o plano Scale, que remove o limite de varreduras, exige uma conversa com vendas. Os limites de scanners sobre falhas de autorização na lógica de negócio continuam valendo; no modelo por varredura, a profundidade da cobertura depende da disciplina na configuração das varreduras.
Melhor para: organizações de engenharia que querem a varredura de segurança dentro do pipeline, sob responsabilidade dos desenvolvedores.
8. Beagle Security
O Beagle Security é uma plataforma DAST gerenciada que roda testes de penetração agendados e autenticados contra aplicações web, APIs e GraphQL e organiza os resultados em relatórios voltados a OWASP, HIPAA e PCI DSS. É uma das opções comerciais mais acessíveis com preço público, o que faz dele um primeiro passo pago comum depois do ZAP.
Preços (lidos em 11 de novembro de 2026 em beaglesecurity.com/pricing): um plano gratuito com 1 teste lite por mês após uma avaliação de 14 dias; Essential a US$ 99/mês (2 testes/mês, focado em aplicações web); Advanced a US$ 299/mês adiciona testes de segurança de API e GraphQL, gravação da lógica de negócio e relatórios de conformidade; Enterprise é sob medida.
Prós: preços transparentes e acessíveis; relatórios prontos para conformidade; testes autenticados sem configuração pesada.
Contras: os testes de segurança de API só começam no plano Advanced; a cobrança por testes por mês limita o quanto os seus testes são realmente contínuos; a profundidade em lógica de autorização complexa é limitada, como em todos os scanners.
Melhor para: equipes pequenas e médias que precisam de pentests agendados confiáveis e relatórios de conformidade com pouco orçamento.
9. Postman
O Postman não é um produto de segurança, mas é onde milhões de equipes já guardam as definições de API, então os recursos de segurança dele merecem uma entrada honesta. O Postman pode revisar especificações de API com regras de segurança configuráveis (sinalizando, por exemplo, esquemas de autenticação ausentes antes de o código ir para produção), e os testes com scripts e execuções de coleções permitem que equipes disciplinadas montem à mão verificações de autorização: capturar dois tokens de usuário, repetir requisições entre contas, conferir as respostas.
Preços (lidos em 11 de novembro de 2026 em postman.com/pricing): plano gratuito para um usuário; Solo a US$ 9/mês e Team a US$ 19 por usuário por mês, com cobrança anual; Enterprise via vendas. O linting de segurança de especificações fica nos recursos de governança da plataforma, nos níveis mais altos.
Prós: nenhuma ferramenta nova se você já vive no Postman; o linting de segurança no nível da especificação pega falhas de design cedo; coleções são o formato universal de troca.
Contras: tudo além do linting é manual: você escreve os scripts de teste de segurança e os mantém; sem motor de varredura nem biblioteca de payloads de ataque; a cobertura de segurança é exatamente tão boa quanto o esforço da sua equipe. Se você tem coleções mas quer testes de segurança gerados, o Qodex importa coleções do Postman diretamente, como mostramos em Qodex vs Postman.
Melhor para: equipes que já usam Postman, querem linting de segurança na fase de design e topam escrever à mão as verificações em tempo de execução.
10. Akto
O Akto ataca o problema que a maioria das equipes tem antes de testar: não saber quais APIs realmente expõe. Ele monta um inventário de APIs a partir do tráfego (espelhamento, eBPF, integrações com gateways) e do código, sinaliza endpoints sombra e zumbis, detecta dados sensíveis nos fluxos e depois roda uma grande biblioteca de modelos de testes de segurança (BOLA, autenticação, injeção, configuração incorreta) contra o inventário. Repare no reposicionamento: a página inicial do Akto agora destaca a segurança de agentes de IA e de MCP, e a segurança de API ficou numa página própria de segurança de API (ambas lidas em 22 de setembro de 2026), então confirme o escopo de API do plano que você comprar.
Preços (lidos em 11 de novembro de 2026): a página de preços do Akto agora lista planos corporativos por uso via vendas, liderados pelos produtos de segurança para agentes de IA. Ele tinha uma edição gratuita de código aberto quando lemos em junho de 2026; confirme se ela ainda cobre testes de API antes de contar com ela.
Prós: a abordagem centrada em descoberta encontra as APIs que não têm dono; biblioteca de modelos forte com contribuições da comunidade; opção auto-hospedada para ambientes regulados.
Contras: a descoberta baseada em tráfego exige integração com a infraestrutura para render; os testes por modelos herdam os limites de scanners na lógica de negócio; a amplitude da plataforma (descoberta, postura, testes, segurança de IA) pode ser mais do que uma única equipe de produto precisa.
Melhor para: equipes de segurança em organizações com conjuntos de APIs espalhados e em parte desconhecidos, que precisam de inventário e testes numa só plataforma.
Qual ferramenta de teste de segurança de API combina com a sua equipe
A categoria importa mais que a marca. Escolha a ferramenta de acordo com quem é dono da correção e com a velocidade com que a sua API muda.
Desenvolvedores solo e equipes em estágio inicial sem orçamento de segurança: combine o ZAP na CI para amplitude com o plano gratuito do Qodex para cenários autenticados de BOLA, IDOR e bypass de autenticação. Juntos, cobrem as classes de vulnerabilidades conhecidas e o risco número um de APIs sem pedido de compra.
Equipes de produto e de plataforma que publicam todo dia: coloque a regressão de segurança onde os seus testes funcionais já estão. O Qodex cria verificações de BOLA, IDOR e autenticação que rodam de novo a cada deploy; adicione o StackHawk se quiser um scanner sob responsabilidade dos desenvolvedores no mesmo pipeline.
Equipes de AppSec dedicadas que protegem um grande conjunto de APIs: aqui uma plataforma voltada para amplitude se paga. Escape para varredura nativa de API e com muito GraphQL, ou Invicti para cobertura baseada em prova de web e API numa só suíte. Combine qualquer uma com o Akto quando primeiro precisar descobrir as APIs que você nem sabia que tinha.
Equipes que vendem para grandes empresas: você precisa de evidências com regularidade. Os relatórios de pentest certificados do APIsec e os relatórios prontos para conformidade do Beagle Security foram feitos para entregar a auditores, de preferência apoiados por regressão de segurança contínua, para que o relatório reflita o build atual e não o do trimestre passado.
Profissionais de segurança que testam à mão: o Burp Suite Professional continua sendo o kit manual de referência para exploits encadeados e abusos da lógica de negócio que nenhuma automação inventa.
Onde os scanners superam o Qodex: Burp Suite, ZAP, Invicti e Escape testam muito mais classes de vulnerabilidades conhecidas, incluindo problemas de aplicações web fora da API, e o Burp continua sendo a ferramenta de um pentester humano. O Qodex é mais forte em verificações de autorização e de lógica que rodam a cada regressão. Se você precisa de uma varredura ampla antes de uma auditoria, comece por um scanner.
Ferramentas de teste vs proteção em tempo de execução: onde esta lista termina
Todas as ferramentas acima testam uma API: enviam ataques e dizem o que é explorável, antes ou durante o lançamento. Isso é diferente da proteção em tempo de execução, que fica na frente de uma API em produção e bloqueia ataques. Compradores confundem as duas com frequência, então vale traçar a linha.
Os fornecedores de tempo de execução e de postura se dividem em três grupos:
WAAP (Web Application and API Protection) protege APIs expostas na internet na borda, com mitigação de bots e DDoS, validação de esquema e regras de camada 7. Exemplos: Akamai, Cloudflare, F5, Imperva.
API gateways intermediam o tráfego com roteamento, autenticação, limites de requisições e políticas. Exemplos: Kong, Apigee, AWS API Gateway.
Gestão de postura de segurança de API (ASPM) e plataformas independentes adicionam descoberta contínua de APIs sombra e zumbis, classificação de dados e detecção comportamental em tempo de execução. Exemplos: Salt Security, Traceable, Cequence, Noname.
Elas se complementam, não se substituem. A proteção em tempo de execução bloqueia o que chega à produção; os testes impedem que a vulnerabilidade seja publicada, e só os testes pegam uma regressão de autorização antes dos seus clientes. Os programas mais fortes fazem as duas coisas: uma ferramenta de teste da lista acima ligada à CI e uma camada WAAP ou ASPM na frente da API em produção. Se você está comprando especificamente o lado de tempo de execução, avalie os fornecedores pela amplitude da descoberta (APIs sombra e zumbis), pela qualidade da detecção comportamental e pela cobertura do OWASP API Top 10 em produção.
Como avaliar ferramentas de teste de segurança de API
Teste a autorização primeiro. Pergunte a cada fornecedor: "Mostre como vocês detectam o usuário A lendo o objeto do usuário B." Se a resposta envolve configurar vários papéis autenticados e comparar respostas, é teste de BOLA de verdade. Se a resposta é uma biblioteca genérica de payloads, você está comprando amplitude, não o risco número um de APIs.
Decida onde os achados devem chegar. Scanners geram relatórios para equipes de segurança. Ferramentas no estilo regressão geram testes falhando para equipes de engenharia. Achados que chegam fora do fluxo de quem pode corrigi-los acabam esquecidos no backlog. Alinhe a saída da ferramenta com a equipe dona da correção.
Ponha preço na continuidade, não na primeira varredura. Um pentest anual mais varreduras trimestrais deixa a sua API desprotegida nos outros 300 dias ou mais, e cada deploy no meio é uma chance de regressão. Compare quanto custa a cobertura de segurança por deploy em cada modelo: varreduras medidas, assinaturas por endpoint ou repetições determinísticas de testes sem custo por execução.
Verifique a importação de especificações e coleções. As suas especificações OpenAPI e coleções do Postman são o caminho mais rápido para a cobertura. Ferramentas que as importam (Qodex, Escape, StackHawk, APIsec, Akto) chegam a uma cobertura útil em dias; ferramentas que exigem configurar endpoints à mão levam semanas. Para o panorama mais amplo de ferramentas de teste além da segurança, veja o nosso comparativo de ferramentas de teste de API e o nosso comparativo de ferramentas de QA com IA, além da biblioteca completa de comparações em qodex.ai/alternatives.
Perguntas Frequentes
O que é teste de segurança de API?
O teste de segurança de API verifica se uma API mantém as garantias de segurança sob ataque: a autenticação não pode ser burlada, os usuários não podem acessar objetos de outros usuários (BOLA/IDOR), as entradas não podem injetar código e dados sensíveis não vazam. Normalmente é feito de forma dinâmica (DAST), enviando requisições reais a uma API em execução e avaliando as respostas, e deve cobrir no mínimo o OWASP API Security Top 10.
Qual é a diferença entre DAST e SAST?
O SAST (análise estática) lê o seu código-fonte sem executá-lo e sinaliza padrões perigosos. O DAST (análise dinâmica) ataca a aplicação em execução de fora, como um adversário real, e julga o comportamento de fato. O SAST encontra problemas no código mais cedo; o DAST encontra o que é realmente explorável, incluindo configurações incorretas e falhas de autorização que nunca aparecem no código. Equipes maduras usam os dois.
Qual é a melhor ferramenta gratuita de teste de segurança de API?
O ZAP é a opção totalmente gratuita mais forte: código aberto, programável, com importação de OpenAPI e automação na CI. O plano gratuito do Qodex gera e roda cenários de segurança (BOLA, bypass de autenticação, injeção) sem cartão de crédito, e o Burp Suite Community cobre testes manuais gratuitos.
Um scanner consegue detectar vulnerabilidades BOLA e IDOR?
Só em parte, e essa é a limitação mais importante da categoria. Detectar BOLA exige saber que o usuário A não pode ver os dados do usuário B, uma lógica de negócio que a resposta HTTP não declara. Scanners se aproximam com heurísticas; a detecção confiável exige testar com vários papéis de usuário reais e conferir o que cada um pode acessar. É por isso que falhas de autorização são mais bem cobertas por ferramentas que entendem papéis (Qodex, APIsec) ou por testes com vários papéis feitos à mão, com os scanners dando amplitude nas demais classes de vulnerabilidades.
Com que frequência as APIs devem passar por testes de segurança?
A cada deploy. Regressões de autorização chegam junto com o trabalho normal de funcionalidades: um endpoint novo esquece uma verificação de cliente, uma refatoração remove uma checagem de permissão. Pentests anuais e varreduras trimestrais pegam isso com meses de atraso. O padrão prático é regressão de segurança contínua (no mesmo ritmo dos testes funcionais) mais revisão periódica de especialistas com uma ferramenta como o Burp para os ataques criativos e encadeados que a automação deixa passar.
O Postman faz teste de segurança de API?
O Postman oferece linting de segurança no nível da especificação (sinaliza esquemas de autenticação ausentes e configurações arriscadas nas suas definições de API) e permite escrever à mão verificações de segurança como scripts de teste nas coleções. Ele não tem motor de varredura nem biblioteca de ataques, então a cobertura de segurança em tempo de execução é totalmente manual. Equipes que superam as verificações escritas à mão costumam importar as coleções do Postman para uma ferramenta dedicada; o Qodex, por exemplo, importa coleções diretamente e gera para você os cenários de autorização e de injeção.
Devo usar uma ferramenta de teste de segurança de API ou um fornecedor de proteção em tempo de execução como Akamai ou Salt Security?
Os dois, para funções diferentes. As ferramentas de teste (todas as deste guia) enviam ataques à sua API antes ou durante o lançamento e dizem o que é explorável, para você corrigir antes de publicar. Os fornecedores de proteção em tempo de execução, sejam plataformas WAAP como Akamai, Cloudflare e Imperva ou plataformas de postura de API como Salt Security e Traceable, ficam na frente da API em produção e bloqueiam ataques. A proteção em tempo de execução não consegue avisar que um endpoint novo foi publicado sem verificação de autorização; só os testes pegam essa regressão antes do lançamento. Equipes maduras usam uma ferramenta de teste na CI e uma camada de tempo de execução na frente da produção.