Die 10 besten API-Security-Testing-Tools (2026)
Die besten API-Security-Tools zum Testen sind Burp Suite für manuelle Tester, ZAP für kostenloses Scannen in der CI, StackHawk für Scans in der Hand der Entwickler, Escape und Invicti für AppSec-Teams mit großen API-Landschaften, APIsec für geplante Pentest-Berichte und Qodex für Autorisierungsprüfungen (BOLA, IDOR), die bei jeder Regression mitlaufen. Die meisten Preise unten wurden am 11. November 2026 abgelesen; jeder Eintrag nennt sein eigenes Datum.
So wählen Sie ein API-Security-Tool
Beantworten Sie vier Fragen, bevor Sie Marken vergleichen. Wer behebt die Findings: Entwickler oder ein Security-Team? Testet das Tool als mehrere echte Nutzer, sodass es erkennen kann, wenn ein Nutzer die Daten eines anderen liest? Läuft es bei jeder Änderung in der CI oder als geplanter Scan? Brauchen Sie einen Bericht, den Sie einem Auditor übergeben können?
| Was Sie brauchen | Infrage kommen | Was Sie im Test prüfen sollten |
|---|---|---|
| Fehlerhafte Autorisierung erkennen (BOLA, IDOR) | Qodex, APIsec | Kann es sich mit zwei Rollen anmelden und prüfen, dass die eine die Daten der anderen nicht lesen kann? |
| Kostenloses Scannen in der CI | ZAP | OpenAPI-Import und ein Baseline-Scan, der den Build fehlschlagen lässt |
| Entwickler verantworten den Scan | StackHawk | Läuft in Ihrer Pipeline oder in Ihrem Coding-Agenten, Findings landen im Pull Request |
| Große API-Landschaft, GraphQL | Escape, Invicti | Discovery, GraphQL-Unterstützung, Rate an Fehlalarmen auf Ihrer API |
| Berichte für Auditoren | APIsec, Beagle Security | Beispielbericht, Testhäufigkeit, Preis pro Ziel oder pro Test |
| Manuelles Testen durch Experten | Burp Suite Professional | 499 $ pro Nutzer und Jahr, laut portswigger.net |
API-Security-Tools vs. API-Security-Testing-Tools
"API-Security-Tools" umfasst zwei Märkte. Testing-Tools greifen Ihre API vor dem Release an, um Schwachstellen zu finden: das sind alle Tools auf dieser Seite. Runtime-Protection-Tools sitzen vor der Produktion und blockieren Angriffe, während sie passieren, etwa API-Gateways und Anbieter wie Salt Security oder Akamai. Die meisten Teams brauchen zuerst Tests, denn Runtime-Schutz kann keinen Endpunkt reparieren, der by Design Daten preisgibt. Der Abschnitt zu Runtime-Schutz weiter unten zeigt, wo diese Liste endet.
Die 10 besten API-Security-Testing-Tools auf einen Blick
| Tool | Typ | Am besten für | Preise (abgelesen am 11. November 2026) |
|---|---|---|---|
| Qodex | Agentengestützte Security-Regression | BOLA-, IDOR- und Auth-Prüfungen bei jeder funktionalen Regression | Kostenloser Plan; Startup ab 1.299 $ und Scale ab 2.500 $ pro Projekt und Monat |
| Burp Suite | Manuelles Toolkit + DAST | Security-Profis, die APIs von Hand testen | Community kostenlos; Professional 499 $/Nutzer/Jahr; Enterprise auf Anfrage |
| ZAP by Checkmarx (früher OWASP ZAP) | Open-Source-DAST | Kostenloses Baseline-Scanning, CI-Automatisierung mit kleinem Budget | Kostenlos, Open Source |
| Escape | DAST mit Verständnis für Geschäftslogik | AppSec-Teams, die große API-Landschaften inkl. GraphQL scannen | Über den Vertrieb; kein öffentlicher Preis; im AWS Marketplace |
| Invicti (Web + API, früher Acunetix) | Enterprise-Plattform für DAST + IAST | Unternehmen, die beweisbasiertes Web- und API-Scanning in einer AppSec-Suite wollen | Auf Anfrage; "Start a quote" auf der Preisseite |
| APIsec | Automatisierte API-Pentests | Geplante, zertifizierte API-Pentest-Berichte im großen Maßstab | Kostenloser Plan; Standard 690 $/Monat pro 100 Endpunkte; Pro 2.750 $/Monat |
| StackHawk | Entwicklerorientiertes DAST | Shift-left-Scanning in der CI/CD | Wingman 10 $/Nutzer/Monat, 50 Scans pro Nutzer und Monat; Scale auf Anfrage |
| Beagle Security | Verwaltete DAST-Plattform | Web- und API-Pentests mit Compliance-tauglichen Berichten | Kostenloser Plan, 1 Lite-Test pro Monat; Essential 99 $/Monat; Advanced 299 $/Monat (API-Tests); Enterprise individuell |
| Postman | API-Plattform mit Security-Prüfungen | Teams, die bereits Postman nutzen und Spec-Linting und Prüfungen ergänzen | Kostenlos; Solo 9 $/Monat; Team 19 $/Nutzer/Monat bei jährlicher Abrechnung; Enterprise über den Vertrieb |
| Akto | API-Discovery + Security-Tests | Wuchernde API-Landschaften inventarisieren und dann testen | Nutzungsbasierte Enterprise-Pläne über den Vertrieb |
API-Sicherheitsvorfälle entstehen selten durch exotische Exploits. Sie entstehen durch einen Endpunkt, der die Daten von Nutzer 4321 an Nutzer 1234 zurückgab, weil nie jemand die Autorisierung auf Objektebene getestet hat. Alle Tools unten gehen dieses Problem an, aber sie zerfallen in zwei wirklich unterschiedliche Kategorien, und die meisten Übersichten tun so, als wäre das nicht so. Klären wir das zuerst.
DAST-Scanner vs. Security-Regression: Wissen, was Sie kaufen
DAST (Dynamic Application Security Testing) bedeutet, eine laufende Anwendung von außen zu testen, so wie ein Angreifer es tun würde: Anfragen senden, Antworten beobachten, nach Schwachstellen suchen. Das Gegenstück ist SAST, das Ihren Quellcode liest, ohne ihn auszuführen. Die meisten Tools auf dieser Liste sind in irgendeiner Form DAST-Tools.
Innerhalb von DAST gibt es jedoch eine Trennung, die bestimmt, wie Sie das Tool tatsächlich betreiben:
Scanner (ZAP, Burp, Escape, StackHawk, Beagle Security, APIsec, Akto) fahren einen Durchlauf gegen Ihre App oder Spezifikation und erzeugen einen Findings-Bericht. Der Durchlauf kann geplant oder in die CI eingebunden werden, aber die Arbeitseinheit ist der Scan. Stärken: Breite über bekannte Schwachstellenklassen, Compliance-freundliche Berichte. Schwäche: Der Scanner kennt Ihre Geschäftslogik nicht. Er kann nicht wissen, dass ein normaler Nutzer, der die Rechnung eines Admins liest, ein Sicherheitsvorfall ist, denn nichts in der HTTP-Antwort sagt das.
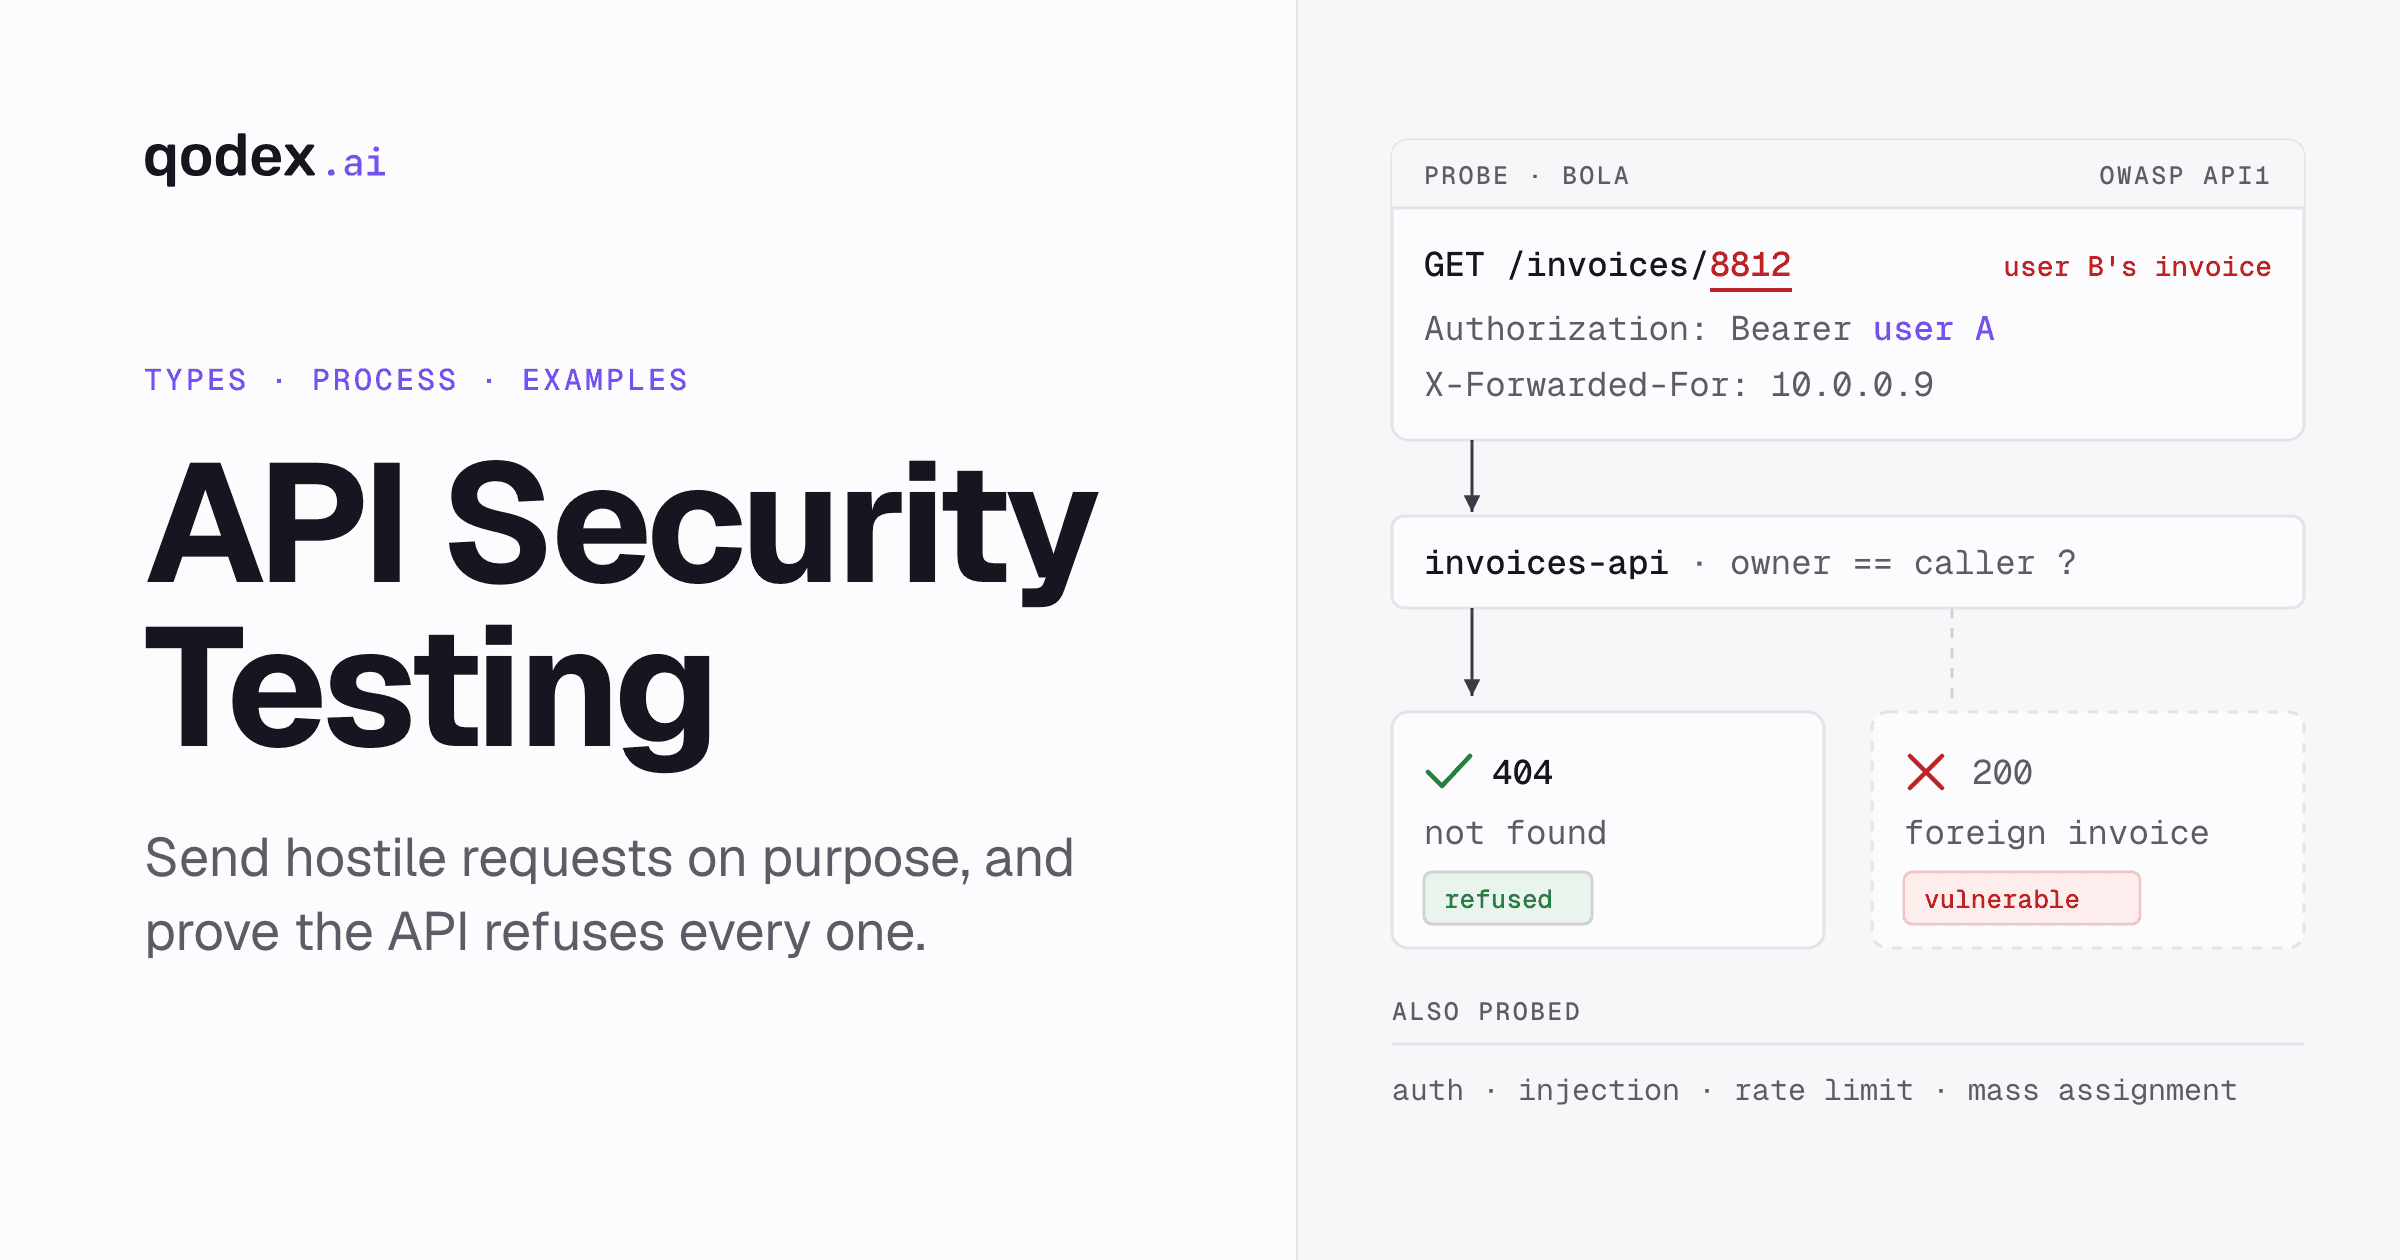
Security-Regression behandelt Security-Prüfungen wie funktionale Tests: konkrete, benannte Szenarien ("Nutzer B darf GET /orders/{Bestellung-von-Nutzer-A} nicht ausführen können"), die bei jedem Regressionszyklus laufen, laut fehlschlagen, wenn sich das Verhalten verschlechtert, und neben Ihrer funktionalen Suite leben. So werden Autorisierungsfehler (BOLA, IDOR) tatsächlich gefunden, denn diese Fehler hängen per Definition von der Geschäftslogik ab. Qodex ist um dieses Modell herum gebaut.
Die ehrliche Antwort für die meisten Teams lautet: je eines davon. Ein Scanner für die Breite über bekannte Schwachstellenklassen und Security-Regression für die Autorisierungslogik, die Scanner strukturell nicht beurteilen können. Die OWASP API Security Top 10 führen Broken Object Level Authorization (BOLA) als API-Risiko Nummer eins, und genau bei BOLA ist generisches Scanning am schwächsten.
Wenn Sie nur die Scanner-Hälfte suchen, vergleicht unser Leitfaden zu Tools für API-Schwachstellenscans zwölf davon und beschreibt das Benchmark-Protokoll, das Sie vor dem Kauf durchführen sollten.
Die 10 besten API-Security-Testing-Tools
1. Qodex
Qodex ist ein agentischer Testing-Agent, der API-Sicherheit als Teil der Regression behandelt, nicht als separates jährliches Ereignis. Der Agent lernt Ihre API aus Ihrer OpenAPI-Spezifikation, Ihrer Postman-Collection oder durch Live-Erkundung kennen und erzeugt dann Security-Szenarien neben den funktionalen: IDOR- und BOLA-Proben mit mehreren Auth-Profilen pro Umgebung (Admin, normaler Nutzer, Betrachter), Prüfungen auf Auth-Bypass, Injection-Payloads und Abdeckung der OWASP API Top 10. Die gesamte Suite läuft deterministisch erneut, auf Abruf, nach Zeitplan oder über CI-Webhooks.
Drei Designentscheidungen sind hier wichtig:
Umgekehrte Semantik: Bei Security-Szenarien bedeutet bestanden, dass der Angriff blockiert wurde, und fehlgeschlagen, dass Sie verwundbar sind. Der Agent "repariert" einen fehlschlagenden Security-Test nicht, indem er die Assertion lockert, und genau das passiert, wenn generische KI-Tools Security-Prüfungen anfassen.
Autorisierungstests mit mehreren Rollen: Weil Umgebungen mehrere Auth-Profile haben, kann der Agent systematisch mandantenübergreifende Zugriffe und Rechteausweitung versuchen, also die BOLA/IDOR-Klasse, die die OWASP API Top 10 anführt und die nicht authentifizierte Scanner nicht sinnvoll testen können.
Findings mit Belegen: Fehlschläge werden zu Findings mit Schweregrad, Reproduktionsschritten und erfassten Belegen, dedupliziert gegen offene Findings. Hohe und kritische Security-Findings brauchen erfasste Belege, bevor sie angelegt werden, was Fehlalarme aus der Warteschlange hält.
Preise (abgelesen am 11. November 2026): Individual kostet 0 $ mit 25 Szenarien und 100 Läufen pro Monat, ohne Kreditkarte. Startup beginnt bei 1.299 $ pro Projekt und Monat und Scale bei 2.500 $, abgestimmt mit dem Vertrieb (siehe Preise).
Vorteile: Security- und funktionale Tests aus einem Agenten und einer Suite; Security-Regression bei jedem Deploy ohne zusätzliche LLM-Kosten (Szenarien laufen deterministisch erneut); standardisierte, exportierbare Testskripte; eingebaute Fehler-Triage.
Nachteile: kein Scanner, der auf Breite ausgelegt ist; er inventarisiert keine tausend unbekannten APIs in Ihrer Organisation (kombinieren Sie ihn dafür mit Discovery-Tools wie Akto); jüngeres Produkt als die etablierten Anbieter auf dieser Liste.
Am besten für: Produkt- und Plattform-Teams, die BOLA-, IDOR- und Auth-Bypass-Prüfungen bei jeder Regression laufen lassen wollen, statt auf den jährlichen Pentest zu warten. Starten Sie kostenlos und richten Sie ihn auf eine Staging-API. Mehr zum Ansatz finden Sie auf unserer Seite zu API-Security-Testing.
2. Burp Suite
Burp Suite von PortSwigger ist das Tool, zu dem Security-Profis zuerst greifen. Die Professional Edition ist ein Toolkit für die Handarbeit: abfangender Proxy, Repeater zum Bauen von Anfragen, Intruder für automatisierte Angriffs-Payloads, authentifiziertes API-Scanning und das BApp-Ökosystem für Erweiterungen. Burp Suite Enterprise Edition macht aus dem Scanner ein geplantes DAST über mehrere Websites. Für tiefe, manuelle API-Tests (verkettete Exploits, Missbrauch der Geschäftslogik, Token-Analyse) hat nichts anderes die Tiefe von Burp.
Preise (abgelesen am 11. November 2026 auf portswigger.net/burp/pro): Burp Suite Community ist kostenlos mit den zentralen manuellen Tools; Professional kostet 499 $ pro Nutzer und Jahr; die automatisierte Edition gibt es auf Anfrage.
Vorteile: Tiefe nach Industriestandard für manuelle Tests; riesiges Ökosystem an Erweiterungen; das De-facto-Werkzeug professioneller Pentester.
Nachteile: Professional ist ein von Menschen geführtes Tool, die Abdeckung wächst also mit qualifizierten Stunden, nicht mit Rechenleistung; nicht für kontinuierliche Regression bei jedem Deploy gebaut; API-spezifische Workflows brauchen mehr Einrichtung als API-native Tools. Das weitere Feld vergleichen wir in unserem Leitfaden zu Alternativen zu Burp Suite.
Am besten für: Security-Ingenieure und Pentester, die APIs als Experten von Hand testen.
3. ZAP by Checkmarx
ZAP (Zed Attack Proxy, auf der eigenen Website inzwischen als "ZAP by Checkmarx" bezeichnet, abgelesen am 22. September 2026) ist ein Open-Source-Scanner für Web und APIs, den seine Website als den weltweit meistgenutzten bezeichnet. Sie bekommen einen abfangenden Proxy, aktives und passives Scanning, Import von OpenAPI und GraphQL und ein solides Automatisierungs-Framework für CI-Pipelines, alles kostenlos. Für Teams ohne Security-Budget ist ZAP in der Pipeline deutlich besser als nichts, und nichts ist das, was die meisten Teams derzeit betreiben.
Preise: kostenlos und Open Source.
Vorteile: kostenlos; skriptfähig; aktive Community; brauchbare Geschichte für CI-Automatisierung.
Nachteile: mehr Rauschen in den Findings als bei kommerziellen Scannern, die Triage liegt also bei Ihnen; authentifizierte API-Tests mit mehreren Rollen erfordern viel Konfiguration; keine verwalteten Berichte und kein Compliance-Paket.
Am besten für: Teams mit knappem Budget, die eine Baseline aufbauen, und Ingenieure, die einen kostenlosen Proxy zum manuellen Ausprobieren wollen.
4. Escape
Escape ist eine moderne DAST-Plattform, API-first gebaut, mit einer besonderen Stärke, die den meisten Scannern fehlt: Verständnis für Geschäftslogik. Die Engine baut ein Verständnis für das Datenmodell Ihrer API auf (auch für GraphQL, wo sie eine der wenigen ernsthaften Optionen ist) und erzeugt Angriffssequenzen statt isolierter Payloads. Attack Surface Management und KI-gestützte Pentests runden die Plattform ab.
Preise (abgelesen am 11. November 2026): kein öffentlicher Preis; Escape bittet Sie, mit dem Team zu sprechen, um den Preis festzulegen, und verkauft über den AWS Marketplace und Vertriebspartner.
Vorteile: wirklich API-natives Scanning inkl. GraphQL; Tests mit Verständnis für Geschäftslogik gehen tiefer als das Versprühen von Payloads; agentenlose Einrichtung aus einer Spezifikation oder einem Endpunkt.
Nachteile: Preise nur auf Anfrage; eher auf AppSec-Teams als auf den Entwickler-Workflow ausgerichtet; Findings brauchen weiterhin die Triage Ihres Teams.
Am besten für: AppSec-Teams, die große oder GraphQL-lastige API-Landschaften scannen.
5. Invicti (Web + API, früher Acunetix)
Invicti (früher Netsparker) ist eine Enterprise-Plattform für Anwendungssicherheit, die DAST, IAST, SAST, SCA und API-Sicherheit in einer Suite bündelt. Ihr Markenzeichen ist beweisbasiertes Scanning: Die Engine versucht, eine Schwachstelle sicher und kontrolliert zu bestätigen, bevor sie sie meldet, was Fehlalarme stark reduziert. Auf der API-Seite scannt sie REST, SOAP und GraphQL, mit mehreren Discovery-Wegen (dynamische Discovery ohne Konfiguration, Integrationen ins API-Management, Traffic-Analyse). Acunetix ist keine eigene Marke mehr: acunetix.com beginnt jetzt mit "Acunetix is now Invicti Web + API" (abgelesen am 22. September 2026). Betrachten Sie es also als Invictis eigenen Web- und API-Scanner auf derselben beweisbasierten Engine, lizenziert pro Ziel (FQDN), nicht als zweiten Anbieter.
Preise (abgelesen am 22. September 2026): Invicti gibt es auf Anfrage, gestaffelt nach Scan-Zielen und Bereitstellung, ohne öffentlichen Listenpreis. Auch Invicti Web + API gibt es nur auf Anfrage: Die Preisseite zeigt keinen Listenpreis und bittet um eine Anfrage, pro Ziel (FQDN) (abgelesen am 22. September 2026).
Vorteile: beweisbasiertes Scanning hält Fehlalarme niedrig; wirklich breite Abdeckung über Web, API und IAST aus einer Plattform; ausgereifte Berichte und Compliance-Pakete für große AppSec-Programme.
Nachteile: Preis und Positionierung zielen auf Enterprise-AppSec-Teams, nicht auf einzelne Produktteams; es ist ein allgemeines DAST für Web und API, kein API-first-Tool, die API-spezifische Ergonomie ist daher schwächer als bei den API-nativen Optionen; die Grenzen von Scannern bei Autorisierung in der Geschäftslogik (BOLA/IDOR) gelten weiterhin, wie bei jedem DAST.
Am besten für: Unternehmen, die eine beweisbasierte Plattform für Web-Apps und APIs über DAST, IAST und SAST wollen und eine eigene AppSec-Abteilung haben, die sie betreibt.
6. APIsec
APIsec automatisiert API-Penetrationstests: Es analysiert Ihre API, erzeugt Angriffs-Playbooks für Autorisierung (BOLA, RBAC), Injection und Logikfehler, führt sie kontinuierlich aus und erstellt zertifizierte Pentest-Berichte, die Sie Auditoren und Kunden geben können. Es ist einer der wenigen Anbieter mit öffentlichen Preisen pro Endpunkt.
Preise (abgelesen am 11. November 2026 auf apisec.ai/pricing): ein kostenloser Plan, um die Plattform gegen Test-APIs auszuprobieren; Standard für 690 $/Monat pro 100 Endpunkte (8.275 $ pro Jahr); Pro für 2.750 $/Monat pro 100 Endpunkte (33.075 $ pro Jahr) mit vollständigen CI/CD- und Ticketing-Integrationen.
Vorteile: zertifizierte Pentest-Berichte genügen Compliance-Anforderungen und Security-Prüfungen von Kunden; echte Autorisierungstests, nicht nur Payload-Scanning; transparente Preise.
Nachteile: Preise pro 100 Endpunkte werden für Microservice-Landschaften teuer; es ist ein Security-Produkt in einem Security-Silo, getrennt von Ihrer QA-Regression; die Einrichtung setzt voraus, dass Sie Ihr Endpunkt-Inventar kennen.
Am besten für: Unternehmen, die regelmäßige, zertifizierte API-Pentest-Nachweise für Compliance oder Enterprise-Vertrieb brauchen.
7. StackHawk
StackHawk ist DAST für Entwickler und CI/CD: Scans werden in YAML konfiguriert, laufen in der Pipeline gegen Vorproduktions-Builds, und Findings kommen als umsetzbare Tickets mit curl-Befehlen zur Reproduktion. Es setzt stark auf API-Sicherheit (REST, GraphQL, gRPC, SOAP) und neuere Angriffsflächen wie LLM-Anwendungen und MCP-Server und bindet die Discovery Ihrer API-Angriffsfläche aus dem Code ein.
Preise (abgelesen am 11. November 2026): Wingman ist der Plan, der in KI-Coding-Agenten wie Claude Code, Cursor und Copilot läuft. Er kostet 10 $ pro Nutzer und Monat, mit unbegrenzten Apps, 50 Scans pro Nutzer und Monat und einer 14-tägigen kostenlosen Testphase. Der Scale-Plan ist auf Anfrage erhältlich (StackHawk-Preise).
Vorteile: erstklassige CI/CD-Ergonomie für einen Scanner; entwicklerfreundliche Informationen zur Reproduktion; breite Abdeckung von API-Protokollen.
Nachteile: Der Scale-Plan, der das Scan-Limit aufhebt, erfordert ein Vertriebsgespräch. Die Grenzen von Scannern bei Autorisierungsfehlern in der Geschäftslogik gelten weiterhin; beim Modell pro Scan hängt die Abdeckungstiefe von der Disziplin bei der Scan-Konfiguration ab.
Am besten für: Engineering-Organisationen, die Security-Scanning in der Pipeline haben wollen, verantwortet von Entwicklern.
8. Beagle Security
Beagle Security ist eine verwaltete DAST-Plattform, die geplante, authentifizierte Penetrationstests gegen Web-Apps, APIs und GraphQL fährt und die Ergebnisse in Berichte für OWASP, HIPAA und PCI DSS verpackt. Sie gehört zu den günstigsten kommerziellen Optionen mit öffentlichen Preisen und ist daher ein häufiger erster bezahlter Schritt nach ZAP.
Preise (abgelesen am 11. November 2026 auf beaglesecurity.com/pricing): ein kostenloser Plan mit 1 Lite-Test pro Monat nach einer 14-tägigen Testphase; Essential für 99 $/Monat (2 Tests/Monat, auf Web-Apps ausgerichtet); Advanced für 299 $/Monat ergänzt API- und GraphQL-Security-Tests, Aufzeichnung der Geschäftslogik und Compliance-Berichte; Enterprise ist individuell.
Vorteile: transparente, zugängliche Preise; Compliance-taugliche Berichte; authentifizierte Tests ohne aufwendige Einrichtung.
Nachteile: API-Security-Tests gibt es erst ab dem Advanced-Plan; die Abrechnung nach Tests pro Monat begrenzt, wie kontinuierlich Ihre Tests wirklich sind; die Tiefe bei komplexer Autorisierungslogik ist begrenzt, wie bei allen Scannern.
Am besten für: kleine und mittlere Teams, die glaubwürdige geplante Pentests und Compliance-Berichte mit kleinem Budget brauchen.
9. Postman
Postman ist kein Security-Produkt, aber dort bewahren Millionen von Teams bereits ihre API-Definitionen auf, daher verdienen seine Security-Funktionen einen ehrlichen Eintrag. Postman kann API-Spezifikationen gegen konfigurierbare Security-Regeln prüfen (und etwa fehlende Auth-Schemata markieren, bevor Code ausgeliefert wird), und mit geskripteten Tests und Collection-Läufen können disziplinierte Teams Autorisierungsprüfungen von Hand bauen: zwei Nutzer-Tokens erfassen, Anfragen über Konten hinweg wiederholen, die Antworten prüfen.
Preise (abgelesen am 11. November 2026 auf postman.com/pricing): Kostenloser Plan für einen Nutzer; Solo für 9 $/Monat und Team für 19 $ pro Nutzer und Monat, bei jährlicher Abrechnung; Enterprise über den Vertrieb. Das Security-Linting für Spezifikationen gehört zu den Governance-Funktionen der Plattform in den höheren Stufen.
Vorteile: keine neuen Tools, wenn Sie in Postman arbeiten; Security-Linting auf Spezifikationsebene findet Designfehler früh; Collections sind das universelle Austauschformat.
Nachteile: Alles jenseits des Lintings ist Handarbeit: Sie schreiben die Security-Testskripte und pflegen sie; keine Scan-Engine, keine Bibliothek mit Angriffs-Payloads; die Security-Abdeckung ist genau so gut wie der Aufwand, den Ihr Team hineinsteckt. Wenn Sie Collections haben, aber generierte Security-Tests wollen: Qodex importiert Postman-Collections direkt, was wir in Qodex vs. Postman behandeln.
Am besten für: Teams, die bereits Postman nutzen, Security-Linting zur Designzeit wollen und bereit sind, Laufzeitprüfungen von Hand zu schreiben.
10. Akto
Akto geht das Problem an, das die meisten Teams schon vor dem Testen haben: Sie wissen nicht, welche APIs sie tatsächlich offenlegen. Es baut ein API-Inventar aus dem Traffic (Mirroring, eBPF, Gateway-Integrationen) und aus dem Code auf, markiert Schatten- und Zombie-Endpunkte, erkennt sensible Daten in Datenflüssen und führt dann eine große Bibliothek von Security-Testvorlagen (BOLA, Auth, Injection, Fehlkonfiguration) gegen das Inventar aus. Beachten Sie die Neupositionierung: Die Startseite von Akto stellt jetzt die Sicherheit von KI-Agenten und MCP in den Vordergrund, und API-Sicherheit hat eine eigene Seite zu API-Sicherheit (beide abgelesen am 22. September 2026). Prüfen Sie also den API-Umfang des Plans, den Sie kaufen.
Preise (abgelesen am 11. November 2026): Die Preisseite von Akto führt jetzt nutzungsbasierte Enterprise-Pläne über den Vertrieb, angeführt von den Produkten für die Sicherheit von KI-Agenten. Als wir sie im Juni 2026 lasen, gab es eine kostenlose Open-Source-Edition; prüfen Sie, ob sie noch API-Tests abdeckt, bevor Sie damit planen.
Vorteile: der Discovery-first-Ansatz findet die APIs, die niemandem gehören; starke Vorlagenbibliothek mit Beiträgen der Community; Self-Hosting-Option für regulierte Umgebungen.
Nachteile: Traffic-basierte Discovery braucht Integration in die Infrastruktur, um zu glänzen; vorlagenbasierte Tests erben die Grenzen von Scannern bei Geschäftslogik; die Breite der Plattform (Discovery, Posture, Tests, KI-Sicherheit) kann mehr sein, als ein einzelnes Produktteam braucht.
Am besten für: Security-Teams in Organisationen mit wuchernden, teilweise unbekannten API-Landschaften, die Inventar und Tests in einer Plattform brauchen.
Welches API-Security-Testing-Tool zu Ihrem Team passt
Die Kategorie zählt mehr als die Marke. Wählen Sie das Tool danach, wer den Fix verantwortet und wie schnell sich Ihre API ändert.
Einzelentwickler und Teams in der Frühphase ohne Security-Budget: Kombinieren Sie ZAP in der CI für die Breite mit dem kostenlosen Plan von Qodex für authentifizierte BOLA-, IDOR- und Auth-Bypass-Szenarien. Zusammen decken Sie die bekannten Schwachstellenklassen und das API-Risiko Nummer eins ohne Bestellung ab.
Produkt- und Plattform-Teams, die täglich ausliefern: Setzen Sie Security-Regression dorthin, wo Ihre funktionalen Tests bereits leben. Qodex erstellt BOLA-, IDOR- und Auth-Prüfungen, die bei jedem Deploy erneut laufen; ergänzen Sie StackHawk, wenn Sie in derselben Pipeline einen Scanner in der Hand der Entwickler wollen.
Eigene AppSec-Teams, die eine große Landschaft schützen: Eine auf Breite ausgelegte Plattform lohnt sich hier. Escape für API-natives und GraphQL-lastiges Scanning oder Invicti für beweisbasierte Abdeckung über Web und API in einer Suite. Kombinieren Sie beide mit Akto, wenn Sie zuerst die APIs finden müssen, von denen Sie nichts wussten.
Teams, die an Unternehmen verkaufen: Sie brauchen regelmäßige Nachweise. Die zertifizierten Pentest-Berichte von APIsec und die Compliance-tauglichen Berichte von Beagle Security sind dafür gebaut, sie Auditoren zu übergeben, idealerweise gestützt durch kontinuierliche Security-Regression, damit der Bericht den aktuellen Build zeigt und nicht den des letzten Quartals.
Security-Profis, die von Hand testen: Burp Suite Professional bleibt das maßgebliche manuelle Toolkit für verkettete Exploits und Missbrauch der Geschäftslogik, die keine Automatisierung erfindet.
Wo die Scanner Qodex überlegen sind: Burp Suite, ZAP, Invicti und Escape testen weit mehr bekannte Schwachstellenklassen, auch Probleme von Web-Apps außerhalb der API, und Burp bleibt das Werkzeug für menschliche Pentester. Qodex ist am stärksten bei Autorisierungs- und Logikprüfungen, die bei jeder Regression laufen. Wenn Sie vor einem Audit einen breiten Scan brauchen, beginnen Sie mit einem Scanner.
Testing-Tools vs. Runtime-Schutz: Wo diese Liste endet
Jedes Tool oben testet eine API: Es sendet Angriffe und sagt Ihnen, was ausnutzbar ist, vor oder während des Release. Das unterscheidet sich vom Runtime-Schutz, der vor einer Live-API sitzt und Angriffe in der Produktion blockiert. Käufer verwechseln die beiden regelmäßig, daher lohnt es sich, die Grenze zu ziehen.
Anbieter für Runtime und Posture fallen in drei Bereiche:
WAAP (Web Application and API Protection) schützt aus dem Internet erreichbare APIs am Rand mit Abwehr von Bots und DDoS, Schemavalidierung und L7-Regeln. Beispiele: Akamai, Cloudflare, F5, Imperva.
API-Gateways vermitteln den Traffic mit Routing, Authentifizierung, Rate Limits und Richtlinien. Beispiele: Kong, Apigee, AWS API Gateway.
API Security Posture Management (ASPM) und eigenständige Plattformen ergänzen kontinuierliche Discovery von Schatten- und Zombie-APIs, Datenklassifizierung und verhaltensbasierte Erkennung zur Laufzeit. Beispiele: Salt Security, Traceable, Cequence, Noname.
Diese ergänzen sich, sie ersetzen sich nicht. Runtime-Schutz blockiert, was die Produktion erreicht; Tests verhindern, dass die Schwachstelle überhaupt ausgeliefert wird, und nur Tests finden eine Autorisierungsregression, bevor Ihre Kunden es tun. Die stärksten Programme betreiben beides: ein Testing-Tool aus der Liste oben in der CI und eine WAAP- oder ASPM-Schicht vor der Live-API. Wenn Sie speziell die Runtime-Seite einkaufen, bewerten Sie Anbieter nach Breite der Discovery (Schatten- und Zombie-APIs), Qualität der Verhaltenserkennung und Abdeckung der OWASP API Top 10 in der Produktion.
So bewerten Sie API-Security-Testing-Tools
Testen Sie zuerst die Autorisierung. Fragen Sie jeden Anbieter: "Zeigen Sie mir, wie Sie erkennen, dass Nutzer A das Objekt von Nutzer B liest." Wenn die Antwort das Konfigurieren mehrerer authentifizierter Rollen und den Vergleich der Antworten umfasst, sind das echte BOLA-Tests. Wenn die Antwort eine generische Payload-Bibliothek ist, kaufen Sie Breite, nicht das API-Risiko Nummer eins.
Entscheiden Sie, wo Findings landen sollen. Scanner erzeugen Berichte für Security-Teams. Tools im Regressionsstil erzeugen fehlschlagende Tests für Engineering-Teams. Findings, die außerhalb des Workflows der Menschen landen, die sie beheben können, verkommen zur Backlog-Tapete. Passen Sie die Ausgabe des Tools an das Team an, das den Fix verantwortet.
Bepreisen Sie die Kontinuität, nicht den ersten Scan. Ein jährlicher Pentest plus vierteljährliche Scans lässt Ihre API an den übrigen 300+ Tagen ungeschützt, und jeder Deploy dazwischen ist eine Chance für eine Regression. Vergleichen Sie, was Security-Abdeckung pro Deploy in jedem Modell kostet: abgerechnete Scans, Abonnements pro Endpunkt oder deterministische Testwiederholungen ohne Kosten pro Lauf.
Prüfen Sie den Import von Spezifikationen und Collections. Ihre OpenAPI-Spezifikationen und Postman-Collections sind der schnellste Weg zur Abdeckung. Tools, die sie einlesen (Qodex, Escape, StackHawk, APIsec, Akto), erreichen nützliche Abdeckung in Tagen; Tools, die manuelle Endpunkt-Konfiguration brauchen, in Wochen. Für die breitere Landschaft der Testing-Tools jenseits von Security sehen Sie sich unsere Übersicht der API-Testing-Tools und unsere Übersicht der KI-QA-Tools an, dazu die vollständige Vergleichsbibliothek unter qodex.ai/alternatives.
Häufig gestellte Fragen
Was ist API-Security-Testing?
API-Security-Testing prüft, ob eine API ihre Sicherheitsgarantien unter Angriff einhält: Die Authentifizierung lässt sich nicht umgehen, Nutzer können nicht auf die Objekte anderer Nutzer zugreifen (BOLA/IDOR), Eingaben können keinen Code einschleusen, und sensible Daten gelangen nicht nach außen. Es wird meist dynamisch durchgeführt (DAST), indem echte Anfragen an eine laufende API gesendet und die Antworten ausgewertet werden, und es sollte mindestens die OWASP API Security Top 10 abdecken.
Was ist der Unterschied zwischen DAST und SAST?
SAST (statische Analyse) liest Ihren Quellcode, ohne ihn auszuführen, und markiert gefährliche Muster. DAST (dynamische Analyse) greift die laufende Anwendung von außen an, wie ein echter Angreifer, und bewertet das tatsächliche Verhalten. SAST findet Probleme im Code früher; DAST findet, was tatsächlich ausnutzbar ist, einschließlich Fehlkonfigurationen und Autorisierungsfehlern, die nie im Code auftauchen. Reife Teams nutzen beides.
Was ist das beste kostenlose API-Security-Testing-Tool?
ZAP ist die stärkste vollständig kostenlose Option: Open Source, skriptfähig, mit OpenAPI-Import und CI-Automatisierung. Der kostenlose Plan von Qodex erzeugt und führt Security-Szenarien aus (BOLA, Auth-Bypass, Injection), ohne Kreditkarte, und Burp Suite Community deckt kostenlose manuelle Tests ab.
Kann ein Scanner BOLA- und IDOR-Schwachstellen erkennen?
Nur teilweise, und das ist die wichtigste Einschränkung in dieser Kategorie. Um BOLA zu erkennen, muss man wissen, dass Nutzer A die Daten von Nutzer B nicht sehen darf, und diese Geschäftslogik steht nicht in der HTTP-Antwort. Scanner nähern sich dem mit Heuristiken an; zuverlässige Erkennung erfordert Tests mit mehreren echten Nutzerrollen und Assertions darauf, worauf jede zugreifen darf. Deshalb werden Autorisierungsfehler am besten von rollenbewussten Tools (Qodex, APIsec) oder von Hand gebauten Tests mit mehreren Rollen abgedeckt, während Scanner die Breite bei den anderen Schwachstellenklassen liefern.
Wie oft sollten APIs auf Sicherheit getestet werden?
Bei jedem Deploy. Autorisierungsregressionen werden mit ganz normaler Feature-Arbeit ausgeliefert: Ein neuer Endpunkt vergisst eine Mandantenprüfung, ein Refactoring entfernt eine Berechtigungsprüfung. Jährliche Pentests und vierteljährliche Scans finden diese Monate zu spät. Das praktische Muster ist kontinuierliche Security-Regression (im selben Rhythmus wie funktionale Tests) plus regelmäßige Prüfung durch Experten mit einem Tool wie Burp für die kreativen, verketteten Angriffe, die Automatisierung übersieht.
Macht Postman API-Security-Testing?
Postman bietet Security-Linting auf Spezifikationsebene (es markiert fehlende Auth-Schemata und riskante Konfigurationen in Ihren API-Definitionen) und lässt Sie Security-Prüfungen als Testskripte in Collections von Hand schreiben. Es hat keine Scan-Engine und keine Angriffsbibliothek, die Security-Abdeckung zur Laufzeit ist also vollständig manuell. Teams, denen handgeschriebene Prüfungen nicht mehr reichen, importieren ihre Postman-Collections meist in ein spezialisiertes Tool; Qodex zum Beispiel liest Collections direkt ein und erzeugt die Autorisierungs- und Injection-Szenarien für Sie.
Sollte ich ein API-Security-Testing-Tool oder einen Anbieter für Runtime-Schutz wie Akamai oder Salt Security nutzen?
Beides, für unterschiedliche Aufgaben. Testing-Tools (alle Tools in diesem Leitfaden) senden vor oder während des Release Angriffe an Ihre API und sagen Ihnen, was ausnutzbar ist, damit Sie es beheben können, bevor es ausgeliefert wird. Anbieter für Runtime-Schutz, ob WAAP-Plattformen wie Akamai, Cloudflare und Imperva oder API-Posture-Plattformen wie Salt Security und Traceable, sitzen vor der Live-API und blockieren Angriffe in der Produktion. Runtime-Schutz kann Ihnen nicht sagen, dass ein neuer Endpunkt ohne Autorisierungsprüfung ausgeliefert wurde; nur Tests finden diese Regression vor dem Release. Reife Teams betreiben ein Testing-Tool in der CI und eine Runtime-Schicht vor der Produktion.