10 mejores herramientas de pruebas de seguridad de API (2026)
Las mejores herramientas de seguridad para probar APIs son Burp Suite para quienes prueban a mano, ZAP para escanear gratis en CI, StackHawk para escaneos a cargo de los desarrolladores, Escape e Invicti para equipos de AppSec con grandes conjuntos de APIs, APIsec para informes de pentest programados y Qodex para comprobaciones de autorización (BOLA, IDOR) que se ejecutan en cada regresión. La mayoría de los precios de abajo se consultaron el 11 de noviembre de 2026; cada entrada indica su propia fecha.
Cómo elegir una herramienta de seguridad de API
Responda cuatro preguntas antes de comparar marcas. ¿Quién corrige los hallazgos: los desarrolladores o un equipo de seguridad? ¿La herramienta prueba como varios usuarios reales, de modo que pueda detectar que un usuario lee los datos de otro? ¿Se ejecuta en CI con cada cambio o como un escaneo programado? ¿Necesita un informe para entregar a un auditor?
| Lo que necesita | Opciones a mirar | Qué comprobar en la prueba |
|---|---|---|
| Detectar autorización rota (BOLA, IDOR) | Qodex, APIsec | ¿Puede iniciar sesión con dos roles y comprobar que uno no puede leer los datos del otro? |
| Escaneo gratuito en CI | ZAP | Importación de OpenAPI y un escaneo base que haga fallar el build |
| Los desarrolladores son dueños del escaneo | StackHawk | Se ejecuta en su pipeline o en su agente de código, con hallazgos en el pull request |
| Gran conjunto de APIs, GraphQL | Escape, Invicti | Descubrimiento, soporte de GraphQL, tasa de falsos positivos en su API |
| Informes para auditores | APIsec, Beagle Security | Informe de ejemplo, frecuencia de pruebas, precio por objetivo o por prueba |
| Pruebas manuales de expertos | Burp Suite Professional | $499 por usuario al año, según portswigger.net |
Herramientas de seguridad de API frente a herramientas de pruebas de seguridad de API
"Herramientas de seguridad de API" abarca dos mercados. Las herramientas de pruebas atacan su API antes del lanzamiento para encontrar fallos: todas las herramientas de esta página. Las herramientas de protección en tiempo de ejecución se sitúan delante de producción y bloquean los ataques mientras ocurren, como los API gateways y proveedores como Salt Security o Akamai. La mayoría de los equipos necesita primero las pruebas, porque la protección en tiempo de ejecución no puede arreglar un endpoint que filtra datos por diseño. La sección sobre tiempo de ejecución, más abajo, explica dónde termina esta lista.
Las 10 mejores herramientas de pruebas de seguridad de API de un vistazo
| Herramienta | Tipo | Ideal para | Precios (consultados el 11 de noviembre de 2026) |
|---|---|---|---|
| Qodex | Regresión de seguridad guiada por agente | Comprobaciones de BOLA, IDOR y autenticación en cada regresión funcional | Plan gratuito; Startup desde $1,299 y Scale desde $2,500 por proyecto al mes |
| Burp Suite | Kit manual + DAST | Profesionales de seguridad que prueban APIs a mano | Community gratis; Professional $499/usuario/año; Enterprise bajo cotización |
| ZAP by Checkmarx (antes OWASP ZAP) | DAST de código abierto | Escaneo base gratuito, automatización en CI con poco presupuesto | Gratis, código abierto |
| Escape | DAST que entiende la lógica de negocio | Equipos de AppSec que escanean grandes conjuntos de APIs, incluido GraphQL | A través de ventas; sin precio público; en AWS Marketplace |
| Invicti (Web + API, antes Acunetix) | Plataforma empresarial DAST + IAST | Empresas que quieren escaneo basado en pruebas de web y API en una sola suite de AppSec | Bajo cotización; "Start a quote" en la página de precios |
| APIsec | Pentesting automatizado de API | Informes de pentest de API certificados y programados a escala | Plan gratuito; Standard $690/mes por 100 endpoints; Pro $2,750/mes |
| StackHawk | DAST pensado para desarrolladores | Escaneo shift-left integrado en CI/CD | Wingman $10/usuario/mes, 50 escaneos por usuario al mes; Scale bajo solicitud |
| Beagle Security | Plataforma DAST gestionada | Pentests de web y API con informes listos para cumplimiento | Plan gratuito, 1 prueba lite al mes; Essential $99/mes; Advanced $299/mes (pruebas de API); Enterprise a medida |
| Postman | Plataforma de API con comprobaciones de seguridad | Equipos que ya usan Postman y añaden linting de especificaciones y comprobaciones | Gratis; Solo $9/mes; Team $19/usuario/mes, facturación anual; Enterprise a través de ventas |
| Akto | Descubrimiento de API + pruebas de seguridad | Inventariar conjuntos de APIs dispersos y luego probarlos | Planes empresariales por uso a través de ventas |
Las brechas de API rara vez vienen de exploits exóticos. Vienen de un endpoint que devolvió los datos del usuario 4321 al usuario 1234 porque nadie probó nunca la autorización a nivel de objeto. Todas las herramientas de abajo atacan ese problema, pero se dividen en dos categorías realmente distintas, y la mayoría de las comparativas finge que no. Aclaremos eso primero.
Escáneres DAST frente a regresión de seguridad: sepa lo que compra
DAST (Dynamic Application Security Testing, pruebas dinámicas de seguridad de aplicaciones) significa probar una aplicación en ejecución desde fuera, como lo haría un atacante: enviando peticiones, observando respuestas y buscando debilidades. Se contrapone a SAST, que lee su código fuente sin ejecutarlo. La mayoría de las herramientas de esta lista son herramientas DAST de alguna forma.
Pero dentro de DAST hay una división que determina cómo se opera realmente la herramienta:
Los escáneres (ZAP, Burp, Escape, StackHawk, Beagle Security, APIsec, Akto) hacen un barrido contra su app o su especificación y generan un informe de hallazgos. El barrido se puede programar o integrar en CI, pero la unidad de trabajo es el escaneo. Fortalezas: amplitud sobre clases de vulnerabilidades conocidas, informes aptos para cumplimiento. Debilidad: el escáner no conoce su lógica de negocio. No puede saber que un usuario normal que lee la factura de un administrador es una brecha, porque nada en la respuesta HTTP lo dice.
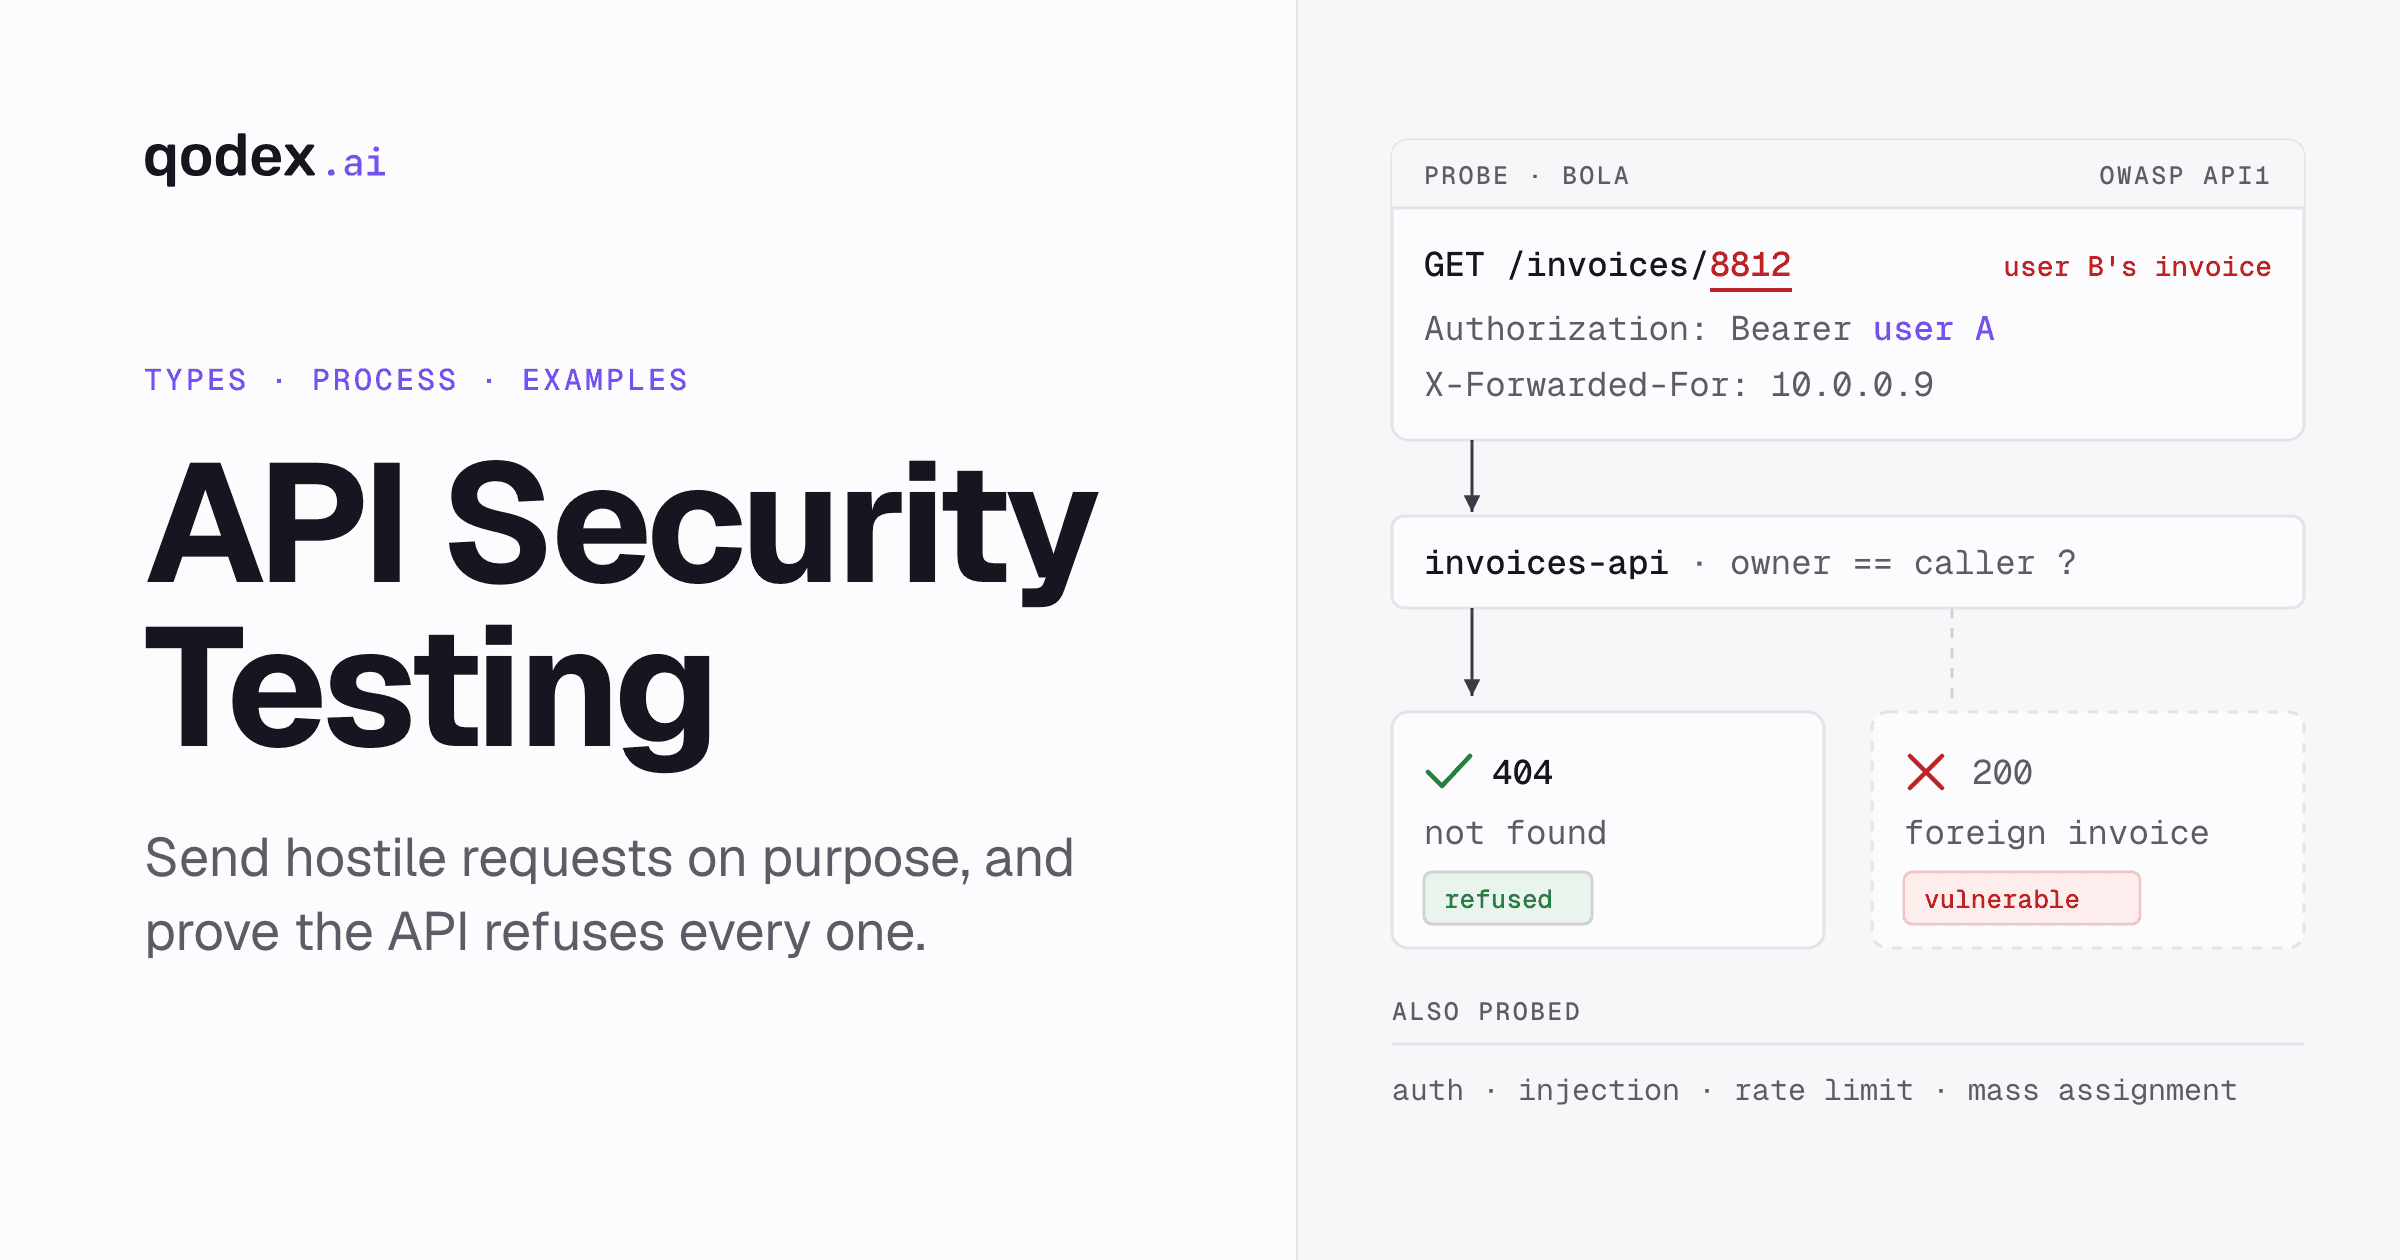
La regresión de seguridad trata las comprobaciones de seguridad como pruebas funcionales: escenarios concretos y con nombre ("el usuario B no debe poder hacer GET /orders/{pedido-del-usuario-A}") que se ejecutan en cada ciclo de regresión, fallan de forma visible cuando el comportamiento retrocede y conviven con su suite funcional. Así es como se detectan de verdad los fallos de autorización (BOLA, IDOR), porque por definición dependen de la lógica de negocio. Qodex está construido en torno a este modelo.
La respuesta honesta para la mayoría de los equipos es una de cada: un escáner para la amplitud sobre clases de vulnerabilidades conocidas y regresión de seguridad para la lógica de autorización que los escáneres, por su estructura, no pueden juzgar. El OWASP API Security Top 10 sitúa la autorización rota a nivel de objeto (BOLA) como el riesgo número uno de las APIs, y BOLA es justo la clase en la que el escaneo genérico es peor.
Si solo busca la mitad del escáner, nuestra guía de herramientas de escaneo de vulnerabilidades de API compara doce y describe el protocolo de benchmark que conviene ejecutar antes de comprar.
Las 10 mejores herramientas de pruebas de seguridad de API
1. Qodex
Qodex es un agente de pruebas agénticas que trata la seguridad de la API como parte de la regresión, no como un evento anual aparte. El agente aprende su API a partir de su especificación OpenAPI, su colección de Postman o la exploración en vivo, y luego genera escenarios de seguridad junto a los funcionales: sondas de IDOR y BOLA con varios perfiles de autenticación por entorno (administrador, usuario normal, lector), comprobaciones de evasión de autenticación, payloads de inyección y cobertura del OWASP API Top 10. Toda la suite se vuelve a ejecutar de forma determinista bajo demanda, según una programación o desde webhooks de CI.
Aquí importan tres decisiones de diseño:
Semántica invertida: en los escenarios de seguridad, pasar significa que el ataque fue bloqueado y fallar significa que usted es vulnerable. El agente no "arreglará" una prueba de seguridad fallida relajando la aserción, que es exactamente lo que ocurre cuando las herramientas de IA genéricas tocan comprobaciones de seguridad.
Pruebas de autorización con varios roles: como los entornos tienen varios perfiles de autenticación, el agente puede intentar de forma sistemática accesos entre inquilinos y escalada de roles, la clase BOLA/IDOR que encabeza el OWASP API Top 10 y que los escáneres sin autenticación no pueden probar de forma útil.
Hallazgos con evidencias: los fallos se convierten en hallazgos con severidad, pasos de reproducción y evidencias capturadas, deduplicados frente a los hallazgos abiertos. Los hallazgos de seguridad altos y críticos requieren evidencias capturadas antes de registrarse, lo que mantiene las falsas alarmas fuera de la cola.
Precios (consultados el 11 de noviembre de 2026): Individual cuesta $0 con 25 escenarios y 100 ejecuciones al mes, sin tarjeta de crédito. Startup empieza en $1,299 por proyecto al mes y Scale en $2,500, definidos con ventas (consulte los precios).
Ventajas: pruebas de seguridad y funcionales desde un solo agente y una sola suite; regresión de seguridad en cada despliegue sin coste adicional de LLM (los escenarios se repiten de forma determinista); scripts de prueba estándar y exportables; triaje de fallos integrado.
Desventajas: no es un escáner orientado a la amplitud; no inventariará mil APIs desconocidas en toda su organización (combínelo con herramientas de descubrimiento como Akto para eso); producto más joven que los veteranos de esta lista.
Ideal para: equipos de producto y de plataforma que quieren comprobaciones de BOLA, IDOR y evasión de autenticación en cada regresión en lugar de esperar al pentest anual. Empiece gratis y apúntelo a una API de staging. Encontrará más detalles del enfoque en nuestra página de pruebas de seguridad de API.
2. Burp Suite
Burp Suite, de PortSwigger, es la herramienta a la que recurren primero los profesionales de seguridad. La edición Professional es un kit para trabajo manual: proxy de intercepción, Repeater para construir peticiones, Intruder para payloads de ataque automatizados, escaneo autenticado de APIs y el ecosistema de extensiones BApp. Burp Suite Enterprise Edition convierte el escáner en un DAST programado para varios sitios. Para pruebas manuales profundas de API (exploits encadenados, abuso de la lógica de negocio, análisis de tokens), nada más tiene la profundidad de Burp.
Precios (consultados el 11 de noviembre de 2026 en portswigger.net/burp/pro): Burp Suite Community es gratis con las herramientas manuales básicas; Professional cuesta $499 por usuario al año; la edición automatizada tiene precio bajo cotización.
Ventajas: profundidad de referencia en el sector para pruebas manuales; enorme ecosistema de extensiones; la herramienta de facto de los pentesters profesionales.
Desventajas: Professional es una herramienta manejada por personas, así que la cobertura crece con horas de especialistas, no con capacidad de cómputo; no está pensada para regresión continua en cada despliegue; los flujos específicos de API requieren más configuración que las herramientas nativas de API. Comparamos el resto del mercado en nuestra guía de alternativas a Burp Suite.
Ideal para: ingenieros de seguridad y pentesters que hacen pruebas manuales expertas de API.
3. ZAP by Checkmarx
ZAP (Zed Attack Proxy, que ahora su sitio presenta como "ZAP by Checkmarx", consultado el 22 de septiembre de 2026) es un escáner de web y API de código abierto que su sitio describe como el más usado del mundo. Incluye un proxy de intercepción, escaneo activo y pasivo, importación de OpenAPI y GraphQL y un sólido framework de automatización para pipelines de CI, todo gratis. Para equipos sin presupuesto de seguridad, ZAP en el pipeline es muchísimo mejor que nada, que es lo que tiene hoy la mayoría de los equipos.
Precios: gratis y de código abierto.
Ventajas: gratis; programable; comunidad activa; buena base para automatizar en CI.
Desventajas: hallazgos más ruidosos que los de los escáneres comerciales, así que el triaje recae en usted; las pruebas de API autenticadas con varios roles requieren mucha configuración; sin informes gestionados ni paquete de cumplimiento.
Ideal para: equipos con poco presupuesto que establecen una base, e ingenieros que quieren un proxy gratuito para probar a mano.
4. Escape
Escape es una plataforma DAST moderna construida pensando primero en las APIs, con una fortaleza que falta en la mayoría de los escáneres: entiende la lógica de negocio. Su motor construye una comprensión del modelo de datos de su API (incluido GraphQL, donde es una de las pocas opciones serias) y genera secuencias de ataque en lugar de payloads aislados. La gestión de la superficie de ataque y el pentesting asistido por IA completan la plataforma.
Precios (consultados el 11 de noviembre de 2026): sin precio público; Escape pide hablar con su equipo para definir el precio y vende a través de AWS Marketplace y de socios de canal.
Ventajas: escaneo realmente nativo de API, incluido GraphQL; las pruebas que entienden la lógica de negocio van más allá de rociar payloads; configuración sin agente a partir de una especificación o un endpoint.
Desventajas: precios bajo cotización; orientado a equipos de AppSec más que al flujo de trabajo de los desarrolladores; los hallazgos siguen necesitando el triaje de su equipo.
Ideal para: equipos de AppSec que escanean conjuntos de APIs grandes o con mucho GraphQL.
5. Invicti (Web + API, antes Acunetix)
Invicti (antes Netsparker) es una plataforma empresarial de seguridad de aplicaciones que reúne DAST, IAST, SAST, SCA y seguridad de API en una sola suite. Su seña de identidad es el escaneo basado en pruebas: el motor intenta confirmar una vulnerabilidad de forma segura y controlada antes de reportarla, lo que reduce mucho los falsos positivos. En el lado de las APIs escanea REST, SOAP y GraphQL, con varias vías de descubrimiento (descubrimiento dinámico sin configuración, integraciones con la gestión de APIs, análisis de tráfico). Acunetix ya no es una marca aparte: acunetix.com abre ahora con "Acunetix is now Invicti Web + API" (consultado el 22 de septiembre de 2026), así que trátelo como el escáner de web y API de la propia Invicti, sobre el mismo motor basado en pruebas y con licencia por objetivo (FQDN), no como un segundo proveedor.
Precios (consultados el 22 de septiembre de 2026): Invicti tiene precio bajo cotización, por niveles empresariales según los objetivos de escaneo y el despliegue, sin precio de lista público. Invicti Web + API también es bajo cotización: su página de precios no muestra precio de lista y pide una cotización, por objetivo (FQDN) (consultado el 22 de septiembre de 2026).
Ventajas: el escaneo basado en pruebas mantiene bajos los falsos positivos; cobertura realmente amplia de web, API e IAST desde una sola plataforma; informes maduros y paquete de cumplimiento para grandes programas de AppSec.
Desventajas: precio y posicionamiento pensados para equipos de AppSec empresariales, no para equipos de producto individuales; es un DAST general de web y API más que una herramienta centrada en APIs, así que la ergonomía específica de API es más ligera que en las opciones nativas de API; los límites de los escáneres en la autorización de la lógica de negocio (BOLA/IDOR) siguen aplicándose, como en todo DAST.
Ideal para: empresas que quieren una sola plataforma basada en pruebas que cubra apps web y APIs con DAST, IAST y SAST, con un área de AppSec dedicada para operarla.
6. APIsec
APIsec automatiza las pruebas de penetración de API: analiza su API, genera playbooks de ataque que cubren autorización (BOLA, RBAC), inyección y fallos de lógica, los ejecuta de forma continua y produce informes de pentest certificados que puede entregar a auditores y clientes. Es uno de los pocos proveedores con precios públicos por endpoint.
Precios (consultados el 11 de noviembre de 2026 en apisec.ai/pricing): un plan gratuito para probar la plataforma contra APIs de prueba; Standard a $690/mes por 100 endpoints ($8,275 al año); Pro a $2,750/mes por 100 endpoints ($33,075 al año) con integraciones completas de CI/CD y de tickets.
Ventajas: los informes de pentest certificados satisfacen las revisiones de cumplimiento y de seguridad de los clientes; pruebas de autorización reales, no solo escaneo de payloads; precios transparentes.
Desventajas: el precio por cada 100 endpoints se encarece en arquitecturas de microservicios; es un producto de seguridad en un silo de seguridad, separado de su regresión de QA; la configuración da por hecho que conoce su inventario de endpoints.
Ideal para: empresas que necesitan evidencias recurrentes y certificadas de pentest de API para cumplimiento o ventas empresariales.
7. StackHawk
StackHawk es un DAST pensado para desarrolladores y CI/CD: los escaneos se configuran en YAML, se ejecutan en el pipeline contra builds de preproducción y los hallazgos llegan como tickets accionables con comandos curl para reproducirlos. Ha apostado fuerte por la seguridad de API (REST, GraphQL, gRPC, SOAP) y por superficies más nuevas como aplicaciones LLM y servidores MCP, e integra el descubrimiento de la superficie de ataque de su API desde el código.
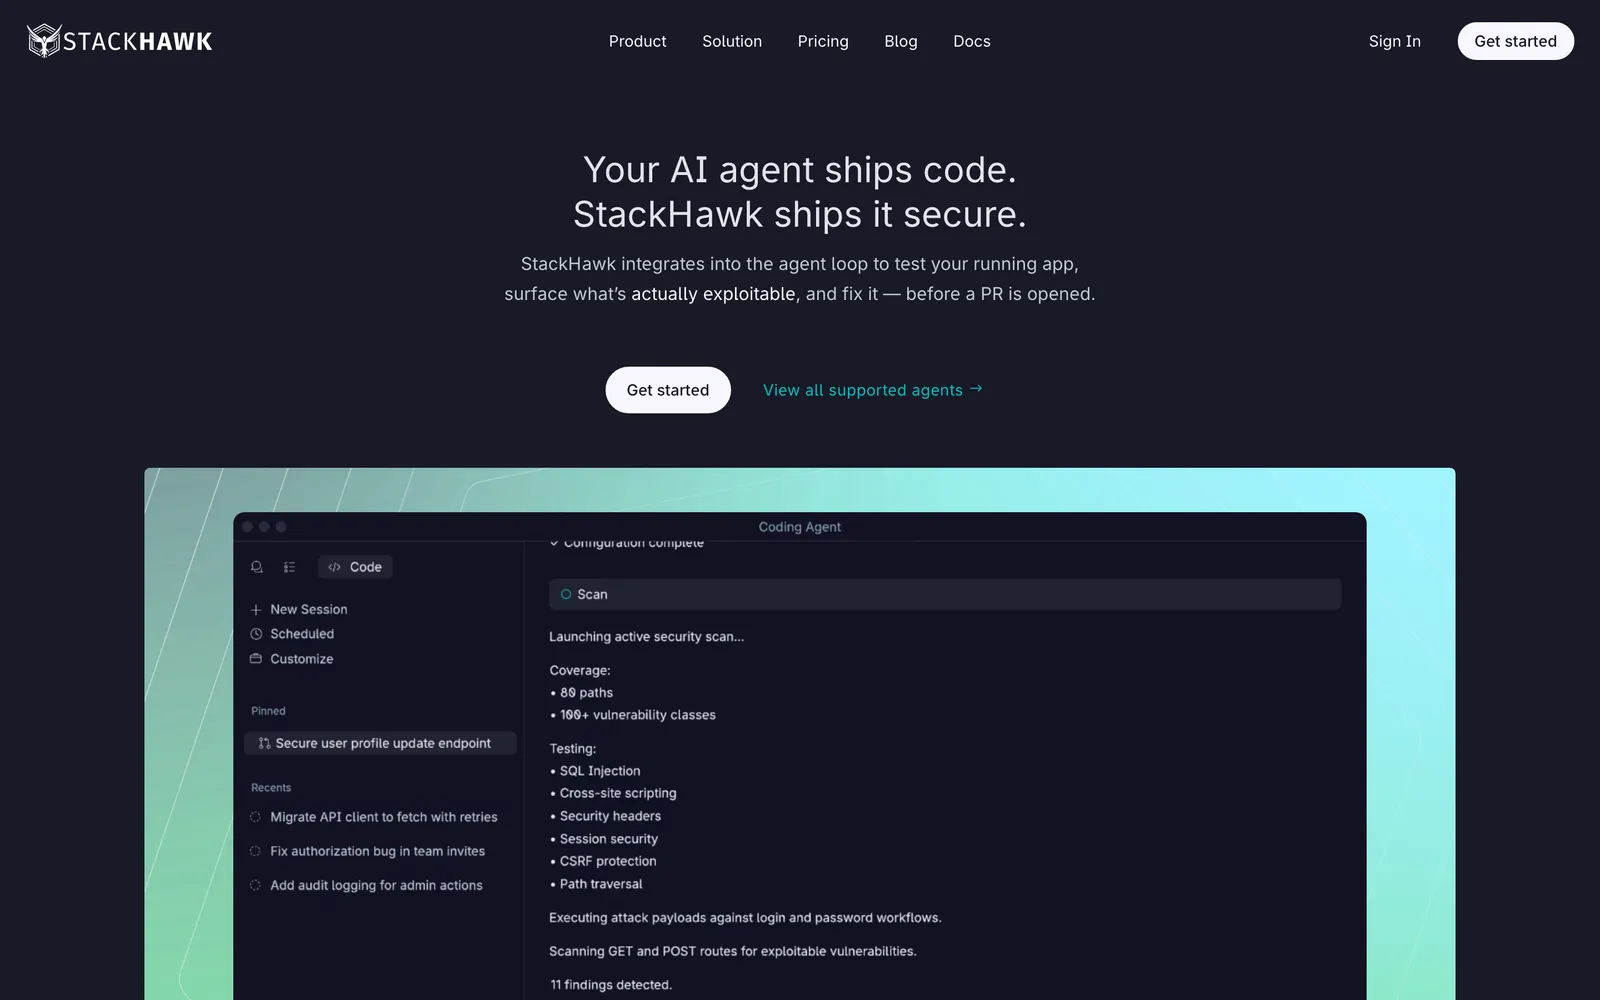
Precios (consultados el 11 de noviembre de 2026): Wingman es el plan que se ejecuta dentro de agentes de código con IA como Claude Code, Cursor y Copilot. Cuesta $10 por usuario al mes, con apps ilimitadas, 50 escaneos por usuario al mes y una prueba gratuita de 14 días. El plan Scale tiene precio bajo solicitud (precios de StackHawk).
Ventajas: la mejor ergonomía de CI/CD de su clase para un escáner; información de reproducción pensada para desarrolladores; amplia cobertura de protocolos de API.
Desventajas: el plan Scale, que elimina el límite de escaneos, requiere hablar con ventas. Los límites de los escáneres ante fallos de autorización en la lógica de negocio siguen aplicándose; con el modelo por escaneo, la profundidad de la cobertura depende de la disciplina al configurar los escaneos.
Ideal para: organizaciones de ingeniería que quieren el escaneo de seguridad dentro del pipeline, a cargo de los desarrolladores.
8. Beagle Security
Beagle Security es una plataforma DAST gestionada que ejecuta pruebas de penetración programadas y autenticadas contra apps web, APIs y GraphQL, y empaqueta los resultados en informes orientados a OWASP, HIPAA y PCI DSS. Es una de las opciones comerciales más asequibles con precios públicos, por lo que suele ser el primer paso de pago después de ZAP.
Precios (consultados el 11 de noviembre de 2026 en beaglesecurity.com/pricing): un plan gratuito con 1 prueba lite al mes tras una prueba de 14 días; Essential a $99/mes (2 pruebas/mes, centrado en apps web); Advanced a $299/mes añade pruebas de seguridad de API y GraphQL, grabación de la lógica de negocio e informes de cumplimiento; Enterprise es a medida.
Ventajas: precios transparentes y accesibles; informes listos para cumplimiento; pruebas autenticadas sin una configuración pesada.
Desventajas: las pruebas de seguridad de API solo empiezan en el plan Advanced; la medición por pruebas al mes limita lo continuas que son realmente sus pruebas; la profundidad ante una lógica de autorización compleja es limitada, como en todos los escáneres.
Ideal para: equipos pequeños y medianos que necesitan pentests programados creíbles e informes de cumplimiento con poco presupuesto.
9. Postman
Postman no es un producto de seguridad, pero es donde millones de equipos ya guardan sus definiciones de API, así que sus funciones de seguridad merecen una entrada honesta. Postman puede revisar especificaciones de API con reglas de seguridad configurables (y marcar, por ejemplo, esquemas de autenticación ausentes antes de que el código se publique), y sus pruebas con scripts y ejecuciones de colecciones permiten a los equipos disciplinados construir a mano comprobaciones de autorización: capturar dos tokens de usuario, repetir peticiones entre cuentas y comprobar las respuestas.
Precios (consultados el 11 de noviembre de 2026 en postman.com/pricing): plan gratuito para un usuario; Solo a $9/mes y Team a $19 por usuario al mes, con facturación anual; Enterprise a través de ventas. El linting de seguridad de especificaciones forma parte de las funciones de gobernanza de la plataforma en los niveles superiores.
Ventajas: ninguna herramienta nueva si ya vive en Postman; el linting de seguridad a nivel de especificación detecta fallos de diseño pronto; las colecciones son el formato de intercambio universal.
Desventajas: todo lo que va más allá del linting es manual: usted escribe los scripts de pruebas de seguridad y los mantiene; sin motor de escaneo ni biblioteca de payloads de ataque; la cobertura de seguridad es exactamente tan buena como el esfuerzo que ponga su equipo. Si tiene colecciones pero quiere pruebas de seguridad generadas, Qodex importa colecciones de Postman directamente, lo que explicamos en Qodex vs Postman.
Ideal para: equipos que ya usan Postman, quieren linting de seguridad en la fase de diseño y están dispuestos a escribir a mano las comprobaciones en tiempo de ejecución.
10. Akto
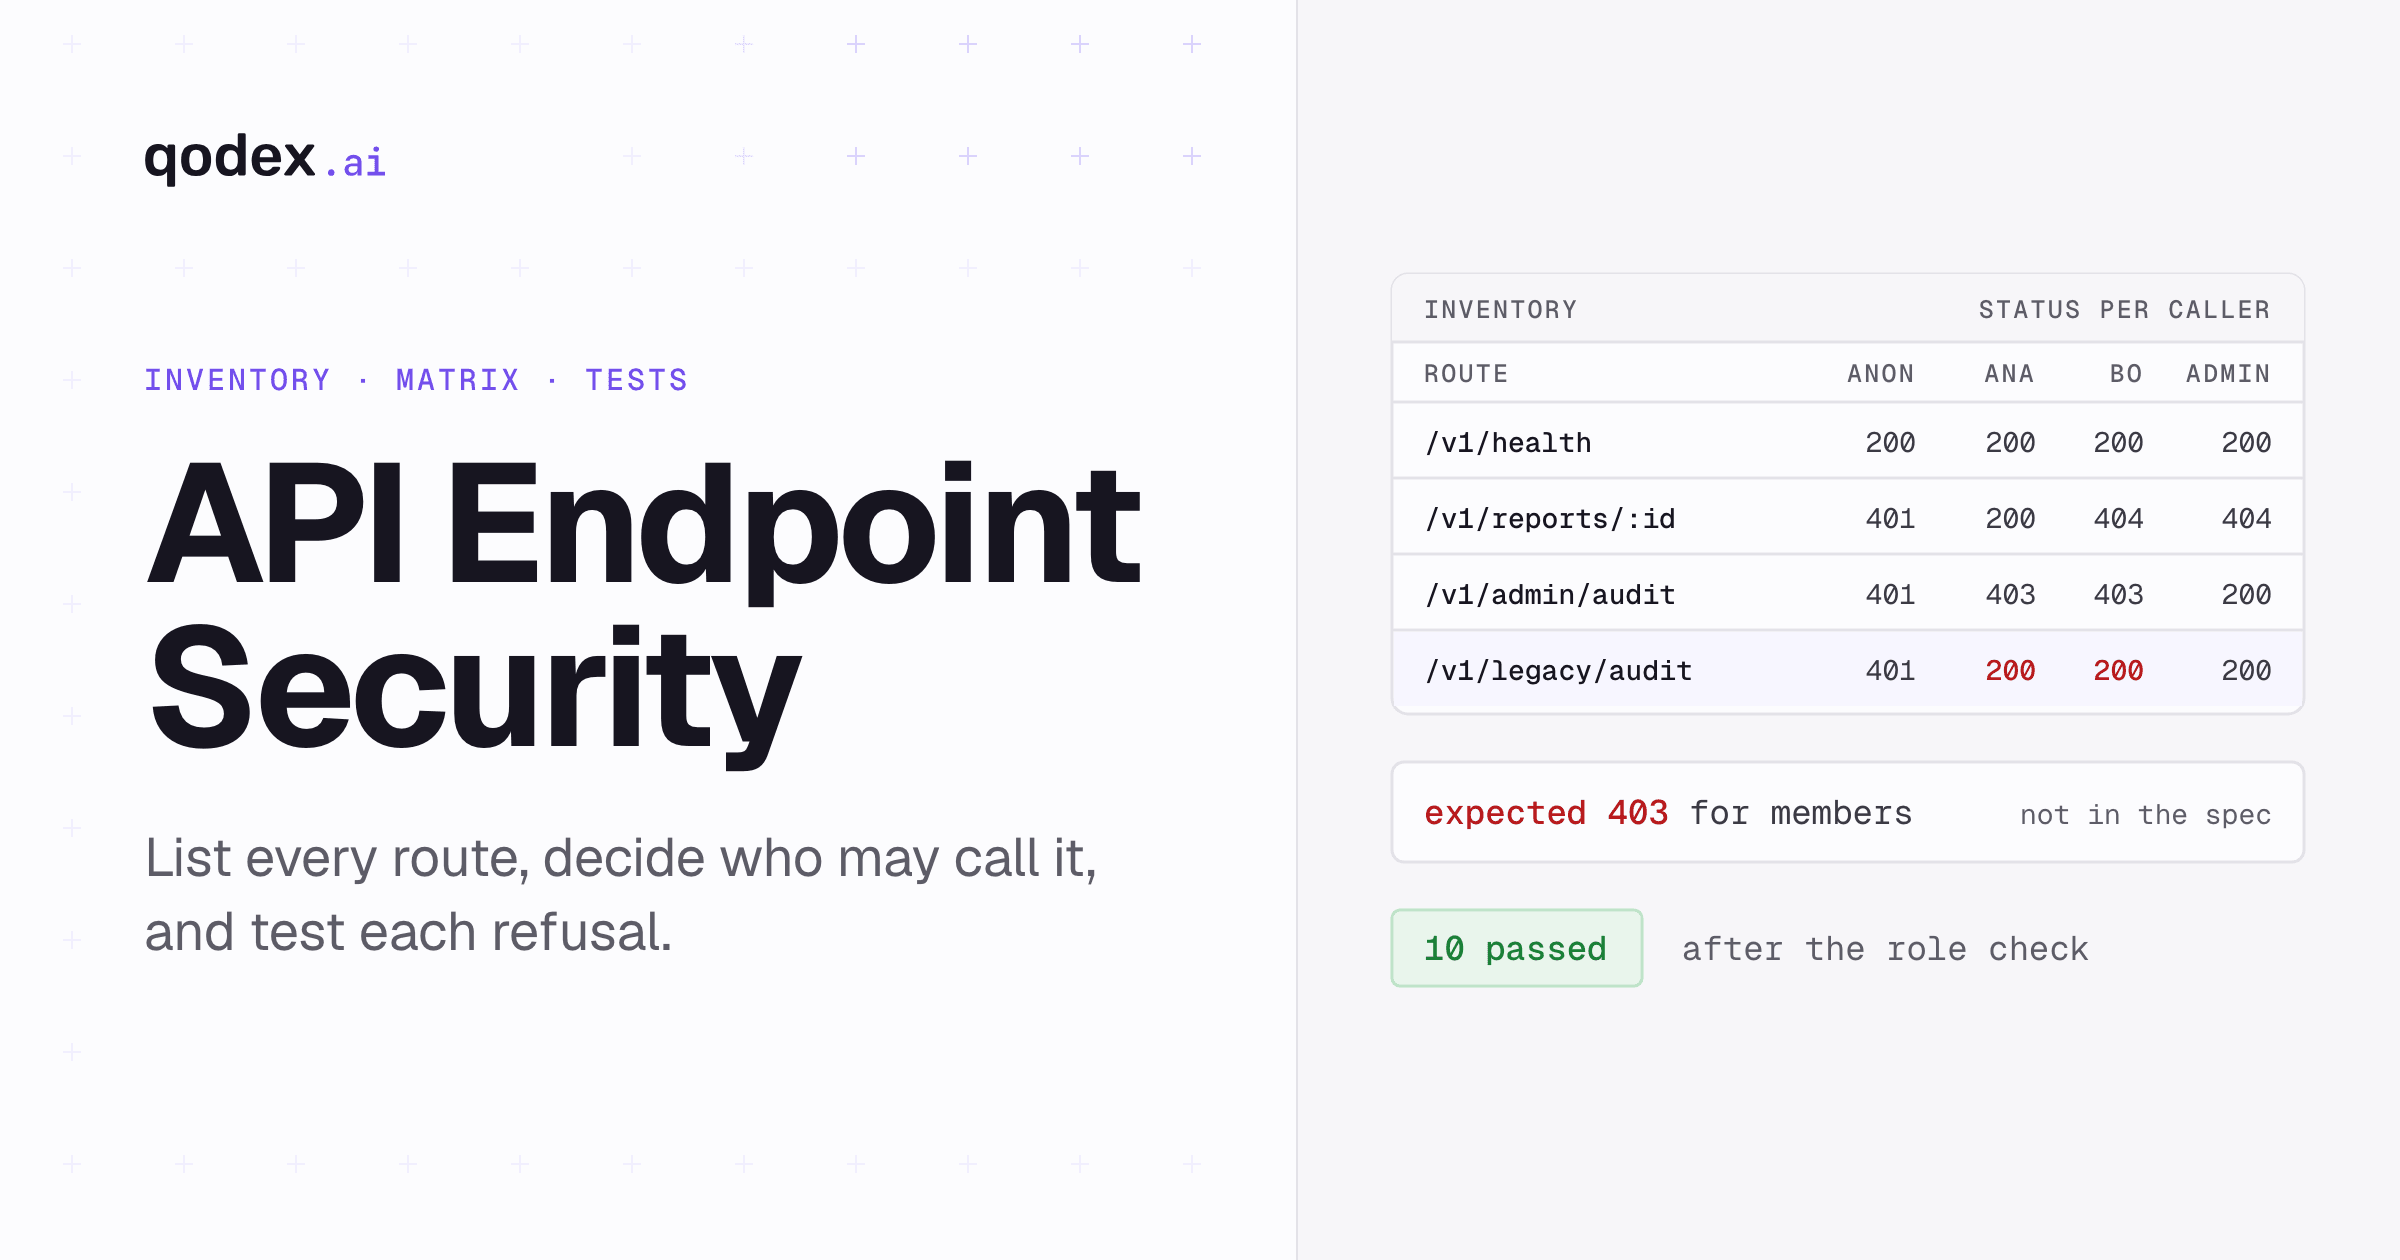
Akto ataca el problema que la mayoría de los equipos tiene antes de probar: no saber qué APIs exponen realmente. Construye un inventario de APIs a partir del tráfico (mirroring, eBPF, integraciones con gateways) y del código, señala endpoints sombra y zombi, detecta datos sensibles en los flujos y luego ejecuta una gran biblioteca de plantillas de pruebas de seguridad (BOLA, autenticación, inyección, configuración incorrecta) contra el inventario. Tenga en cuenta el reposicionamiento: la página de inicio de Akto ahora destaca la seguridad de agentes de IA y MCP, y la seguridad de API tiene su propia página de seguridad de API (ambas consultadas el 22 de septiembre de 2026), así que confirme el alcance de API del plan que compre.
Precios (consultados el 11 de noviembre de 2026): la página de precios de Akto muestra ahora planes empresariales por uso a través de ventas, encabezados por sus productos de seguridad para agentes de IA. Tenía una edición gratuita de código abierto cuando la consultamos en junio de 2026; compruebe que sigue cubriendo pruebas de API antes de planificar con ella.
Ventajas: el enfoque centrado en el descubrimiento encuentra las APIs que nadie gestiona; sólida biblioteca de plantillas con aportaciones de la comunidad; opción de autoalojamiento para entornos regulados.
Desventajas: el descubrimiento basado en tráfico requiere integración con la infraestructura para rendir; las pruebas basadas en plantillas heredan los límites de los escáneres ante la lógica de negocio; la amplitud de la plataforma (descubrimiento, postura, pruebas, seguridad de IA) puede ser más de lo que necesita un solo equipo de producto.
Ideal para: equipos de seguridad en organizaciones con conjuntos de APIs dispersos y en parte desconocidos que necesitan inventario y pruebas en una sola plataforma.
Qué herramienta de pruebas de seguridad de API encaja con su equipo
La categoría importa más que la marca. Elija la herramienta según quién sea responsable de la corrección y lo rápido que cambie su API.
Desarrolladores individuales y equipos en fase temprana sin presupuesto de seguridad: combine ZAP en CI para la amplitud con el plan gratuito de Qodex para escenarios autenticados de BOLA, IDOR y evasión de autenticación. Entre los dos cubre las clases de vulnerabilidades conocidas y el riesgo número uno de las APIs sin orden de compra.
Equipos de producto y de plataforma que despliegan a diario: ponga la regresión de seguridad donde ya viven sus pruebas funcionales. Qodex crea comprobaciones de BOLA, IDOR y autenticación que se repiten en cada despliegue; añada StackHawk si quiere un escáner a cargo de los desarrolladores en el mismo pipeline.
Equipos de AppSec dedicados que protegen un gran conjunto de APIs: aquí una plataforma orientada a la amplitud se gana su sitio. Escape para escaneo nativo de API y con mucho GraphQL, o Invicti para cobertura basada en pruebas de web y API en una sola suite. Combine cualquiera de las dos con Akto cuando primero necesite descubrir las APIs que no sabía que tenía.
Equipos que venden a grandes empresas: necesita evidencias de forma periódica. Los informes de pentest certificados de APIsec y los informes listos para cumplimiento de Beagle Security están hechos para entregarlos a auditores, idealmente respaldados por regresión de seguridad continua para que el informe refleje el build actual y no el del trimestre pasado.
Profesionales de seguridad que prueban a mano: Burp Suite Professional sigue siendo el kit manual de referencia para exploits encadenados y abusos de la lógica de negocio que ninguna automatización inventa.
Dónde los escáneres superan a Qodex: Burp Suite, ZAP, Invicti y Escape prueban muchas más clases de vulnerabilidades conocidas, incluidos problemas de apps web fuera de la API, y Burp sigue siendo la herramienta para un pentester humano. Qodex es más fuerte en comprobaciones de autorización y de lógica que se ejecutan en cada regresión. Si necesita un escaneo amplio antes de una auditoría, empiece con un escáner.
Herramientas de pruebas frente a protección en tiempo de ejecución: dónde termina esta lista
Todas las herramientas de arriba prueban una API: envían ataques y le dicen qué es explotable, antes o durante el lanzamiento. Eso es distinto de la protección en tiempo de ejecución, que se sitúa delante de una API en producción y bloquea ataques. Los compradores confunden a menudo las dos cosas, así que conviene trazar la línea.
Los proveedores de tiempo de ejecución y de postura se dividen en tres grupos:
WAAP (Web Application and API Protection) protege las APIs expuestas a Internet en el perímetro con mitigación de bots y DDoS, validación de esquemas y reglas de capa 7. Ejemplos: Akamai, Cloudflare, F5, Imperva.
Los API gateways median el tráfico con enrutamiento, autenticación, límites de peticiones y políticas. Ejemplos: Kong, Apigee, AWS API Gateway.
La gestión de la postura de seguridad de API (ASPM) y las plataformas independientes añaden descubrimiento continuo de APIs sombra y zombi, clasificación de datos y detección de comportamiento en tiempo de ejecución. Ejemplos: Salt Security, Traceable, Cequence, Noname.
Son complementos, no sustitutos. La protección en tiempo de ejecución bloquea lo que llega a producción; las pruebas impiden que la vulnerabilidad llegue a publicarse, y solo las pruebas detectan una regresión de autorización antes que sus clientes. Los programas más sólidos hacen las dos cosas: una herramienta de pruebas de la lista de arriba integrada en CI y una capa WAAP o ASPM delante de la API en producción. Si busca específicamente la parte de tiempo de ejecución, evalúe a los proveedores por la amplitud del descubrimiento (APIs sombra y zombi), la calidad de la detección de comportamiento y la cobertura del OWASP API Top 10 en producción.
Cómo evaluar herramientas de pruebas de seguridad de API
Pruebe primero la autorización. Pregunte a cada proveedor: "Muéstreme cómo detecta que el usuario A lee el objeto del usuario B". Si la respuesta implica configurar varios roles autenticados y comparar respuestas, son pruebas de BOLA reales. Si la respuesta es una biblioteca genérica de payloads, está comprando amplitud, no el riesgo número uno de las APIs.
Decida dónde deben llegar los hallazgos. Los escáneres producen informes para equipos de seguridad. Las herramientas de estilo regresión producen pruebas fallidas para los equipos de ingeniería. Los hallazgos que llegan fuera del flujo de trabajo de quienes pueden corregirlos acaban olvidados en el backlog. Haga coincidir la salida de la herramienta con el equipo responsable de la corrección.
Ponga precio a la continuidad, no al primer escaneo. Un pentest anual más escaneos trimestrales deja su API sin protección los otros 300 días o más, y cada despliegue intermedio es una ocasión de retroceder. Compare cuánto cuesta la cobertura de seguridad por despliegue en cada modelo: escaneos medidos, suscripciones por endpoint o repeticiones deterministas de pruebas sin coste por ejecución.
Compruebe la importación de especificaciones y colecciones. Sus especificaciones OpenAPI y colecciones de Postman son el camino más rápido hacia la cobertura. Las herramientas que las importan (Qodex, Escape, StackHawk, APIsec, Akto) alcanzan una cobertura útil en días; las que necesitan configurar los endpoints a mano tardan semanas. Para el panorama más amplio de herramientas de pruebas más allá de la seguridad, consulte nuestra comparativa de herramientas de pruebas de API y nuestra comparativa de herramientas de QA con IA, además de la biblioteca completa de comparaciones en qodex.ai/alternatives.
Preguntas frecuentes
¿Qué son las pruebas de seguridad de API?
Las pruebas de seguridad de API verifican que una API cumple sus garantías de seguridad bajo ataque: la autenticación no se puede eludir, los usuarios no pueden acceder a los objetos de otros usuarios (BOLA/IDOR), las entradas no pueden inyectar código y los datos sensibles no se filtran. Normalmente se hacen de forma dinámica (DAST), enviando peticiones reales a una API en ejecución y evaluando las respuestas, y deben cubrir como mínimo el OWASP API Security Top 10.
¿Cuál es la diferencia entre DAST y SAST?
SAST (análisis estático) lee su código fuente sin ejecutarlo y marca patrones peligrosos. DAST (análisis dinámico) ataca la aplicación en ejecución desde fuera, como un adversario real, y juzga el comportamiento real. SAST encuentra antes los problemas a nivel de código; DAST encuentra lo que es realmente explotable, incluidas configuraciones incorrectas y fallos de autorización que nunca aparecen en el código. Los equipos maduros usan ambos.
¿Cuál es la mejor herramienta gratuita de pruebas de seguridad de API?
ZAP es la opción totalmente gratuita más sólida: código abierto, programable, con importación de OpenAPI y automatización en CI. El plan gratuito de Qodex genera y ejecuta escenarios de seguridad (BOLA, evasión de autenticación, inyección) sin tarjeta de crédito, y Burp Suite Community cubre las pruebas manuales gratuitas.
¿Puede un escáner detectar vulnerabilidades BOLA e IDOR?
Solo en parte, y esta es la limitación más importante de la categoría. Detectar BOLA exige saber que el usuario A no debe ver los datos del usuario B, y esa lógica de negocio no aparece en la respuesta HTTP. Los escáneres se acercan con heurísticas; una detección fiable requiere probar con varios roles de usuario reales y comprobar a qué puede acceder cada uno. Por eso los fallos de autorización se cubren mejor con herramientas que entienden los roles (Qodex, APIsec) o con pruebas multirrol hechas a mano, mientras los escáneres aportan amplitud en las demás clases de vulnerabilidades.
¿Con qué frecuencia hay que probar la seguridad de las APIs?
En cada despliegue. Las regresiones de autorización se cuelan en el trabajo normal de funcionalidades: un endpoint nuevo olvida una comprobación de inquilino, una refactorización elimina una verificación de permisos. Los pentests anuales y los escaneos trimestrales las detectan con meses de retraso. El patrón práctico es la regresión de seguridad continua (al mismo ritmo que las pruebas funcionales) más una revisión periódica de expertos con una herramienta como Burp para los ataques creativos y encadenados que la automatización no ve.
¿Hace Postman pruebas de seguridad de API?
Postman ofrece linting de seguridad a nivel de especificación (marca esquemas de autenticación ausentes y configuraciones de riesgo en sus definiciones de API) y le permite escribir a mano comprobaciones de seguridad como scripts de prueba en las colecciones. No tiene motor de escaneo ni biblioteca de ataques, así que la cobertura de seguridad en tiempo de ejecución es totalmente manual. Los equipos que se quedan cortos con las comprobaciones escritas a mano suelen importar sus colecciones de Postman a una herramienta dedicada; Qodex, por ejemplo, importa colecciones directamente y genera por usted los escenarios de autorización y de inyección.
¿Debo usar una herramienta de pruebas de seguridad de API o un proveedor de protección en tiempo de ejecución como Akamai o Salt Security?
Ambos, para trabajos distintos. Las herramientas de pruebas (todas las de esta guía) envían ataques a su API antes o durante el lanzamiento y le dicen qué es explotable, para que pueda corregirlo antes de publicarlo. Los proveedores de protección en tiempo de ejecución, ya sean plataformas WAAP como Akamai, Cloudflare e Imperva o plataformas de postura de API como Salt Security y Traceable, se sitúan delante de la API en producción y bloquean ataques. La protección en tiempo de ejecución no puede decirle que un endpoint nuevo se publicó sin comprobación de autorización; solo las pruebas detectan esa regresión antes del lanzamiento. Los equipos maduros usan una herramienta de pruebas en CI y una capa de tiempo de ejecución delante de producción.